
Phishing là gì và cách nhận biết trang giả
Nội dung bài9 phần
Độ khó: Người mới
Phishing là kiểu tấn công dựng một thứ trông đáng tin để lấy thông tin hoặc quyền truy cập của bạn, như mật khẩu sàn, seed phrase hay một chữ ký ví. Bài này giải thích các biến thể hay gặp và cách tự kiểm tra trước khi bấm. Nội dung chỉ nhằm giải thích kiến thức, không phải khuyến nghị đầu tư.
Điểm chính
- Phishing là mạo danh một bên đáng tin để lấy thông tin nhạy cảm, qua email, SMS, trang web, mã QR hoặc cuộc gọi.
- Với ví tự quản, một chữ ký hoặc một lần kết nối ví cũng đủ để mất tài sản, không cần biết mật khẩu.
- Không tổ chức hợp pháp nào cần seed phrase của bạn, vì seed phrase chỉ dùng để khôi phục ví.
- Tự gõ hoặc dùng bookmark của địa chỉ chính thức là thói quen hiệu quả nhất.
Phishing là gì
NIST định nghĩa phishing là kỹ thuật lấy dữ liệu nhạy cảm như số tài khoản ngân hàng bằng yêu cầu gian dối qua email hoặc trang web, trong đó kẻ tấn công đóng giả một doanh nghiệp hay người đáng tin. Đây là một dạng social engineering: lừa người dùng thay vì phá hệ thống.
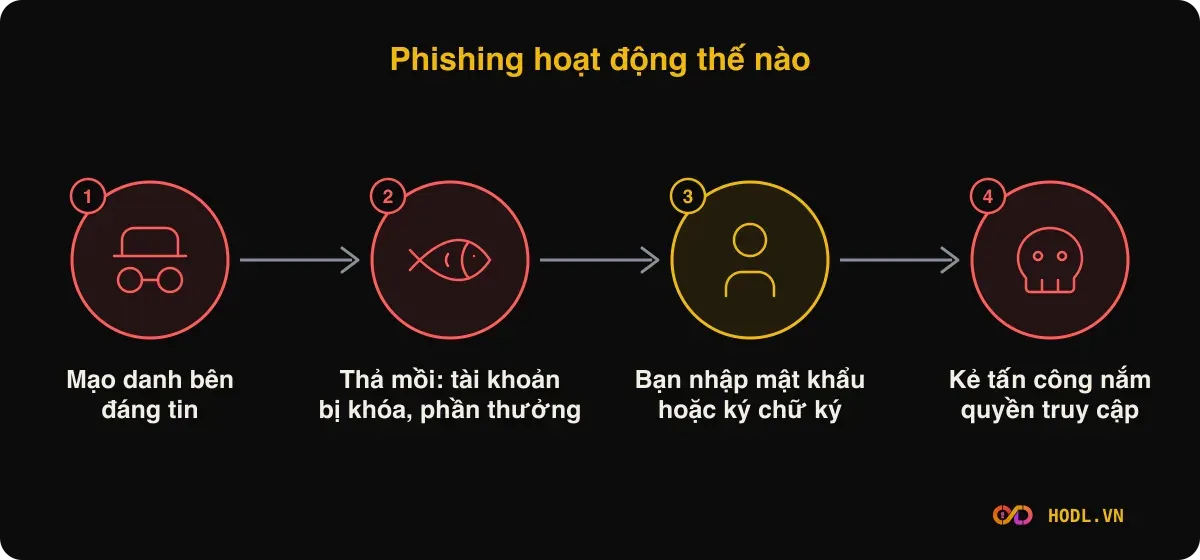
Cái tên là chơi chữ của "fishing", nghĩa là thả mồi và chờ cá cắn. Mồi có thể là thông báo "tài khoản bị khóa", phần thưởng hay cơ hội kiếm lời.
Quy mô phishing
Báo cáo năm 2025 của FBI ghi phishing và spoofing là loại tội phạm có số khiếu nại nhiều nhất tại Mỹ: 191.561 khiếu nại, thiệt hại 215,8 triệu USD. Trong số đó, các khiếu nại có yếu tố tiền mã hóa gây thiệt hại 111,0 triệu USD.
APWG, tổ chức tổng hợp dữ liệu chống phishing, đếm khoảng 3,8 triệu cuộc tấn công phishing trong năm 2025, so với 3,76 triệu năm 2024. Trong quý IV/2025, các mục tiêu thuộc nhóm crypto chiếm 3,6% tổng số.
Scam Sniffer, công ty theo dõi phishing trên chuỗi, ghi nhận 83,85 triệu USD bị mất cho các cuộc tấn công chữ ký ví trên mạng EVM năm 2025, với 106.106 nạn nhân. Con số này giảm 83% so với 494 triệu USD năm 2024. Công ty nói đây là ước tính thấp, chỉ tính hoạt động drainer theo dõi được.
Các biến thể thường gặp
Biến thể | Cách hoạt động | Dấu hiệu |
|---|---|---|
Email giả | Mạo danh sàn hoặc ví, đưa liên kết đến trang đăng nhập giả | Địa chỉ gửi lạ, giọng khẩn cấp |
SMS (smishing) | Tin nhắn báo giao dịch bất thường kèm liên kết | Liên kết rút gọn, số lạ |
Tên miền gần giống | Trang giả có tên khác một vài ký tự so với trang thật | Sai chính tả, đuôi tên miền lạ |
Quảng cáo giả | Quảng cáo trả phí dẫn đến trang ví hoặc sàn giả | Tên miền không khớp thương hiệu |
Mã QR | QR trong email hoặc ảnh dẫn đến trang giả | Quét mà không xem được địa chỉ |
Mạo danh hỗ trợ | Gọi hoặc nhắn tin xưng là bộ phận hỗ trợ | Đòi mã OTP, seed phrase hoặc điều khiển từ xa |
Chữ ký giả | Trang yêu cầu ký thông điệp hoặc cấp quyền token | Chữ ký không rõ nội dung |
APWG cho biết SMS phishing tăng đều, còn mã QR cũng được dùng rộng rãi. Công ty email Mimecast, thành viên APWG, phát hiện 655.673 mã QR độc hại riêng quý IV/2025.
Phishing chữ ký trong crypto
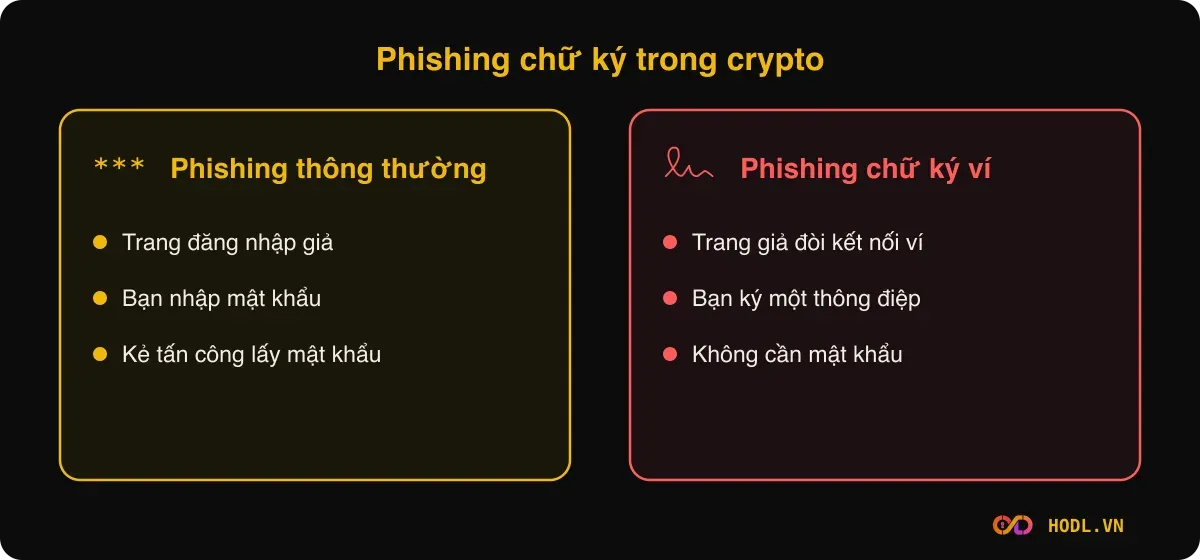
Đây là điểm khác của crypto: kẻ tấn công không cần mật khẩu. Trang giả yêu cầu bạn kết nối ví rồi ký một thông điệp, và thông điệp đó thực chất cho phép chúng chuyển token của bạn.
Ví dụ: theo Scam Sniffer, vụ lớn nhất năm 2025 xảy ra tháng 9, thiệt hại 6,5 triệu USD bằng một chữ ký Permit, các tài sản bị lấy gồm stETH và aEthWBTC. Chữ ký Permit không tốn phí mạng nên dễ bị xem là vô hại, trong khi nó cấp quyền chi tiêu token cho địa chỉ khác.
Ngoài ra, một cuộc gọi hoặc tin nhắn giả mạo hỗ trợ cũng là phishing. Theo FBI, riêng nhóm tội phạm mạo danh hỗ trợ kỹ thuật có 17.355 khiếu nại liên quan đến crypto, thiệt hại 1,226 tỷ USD năm 2025.
Cách nhận biết
- Địa chỉ web: đọc kỹ tên miền, nhất là ký tự gần giống nhau như chữ l và số 1.
- Giọng điệu: khẩn cấp, dọa khóa tài khoản hoặc hứa thưởng bất ngờ.
- Yêu cầu bất thường: seed phrase, mã OTP, cài phần mềm điều khiển từ xa.
- Kết nối ví: trang lạ đòi ký thông điệp mà bạn không đọc hiểu được.
- Kênh: tin nhắn đến từ người lạ, nhóm chat hoặc tài khoản mạng xã hội mới lập.
Cách làm hằng ngày
- Lưu bookmark cho sàn và ví bạn dùng, chỉ vào qua bookmark.
- Không bấm liên kết trong email, SMS hoặc tin nhắn riêng, kể cả từ người quen vì tài khoản của họ có thể bị chiếm.
- Bật xác thực hai lớp bằng ứng dụng hoặc khóa cứng, xem 2FA cho tài khoản crypto.
- Đọc nội dung chữ ký trước khi xác nhận trên ví, dừng lại nếu không hiểu.
- Dùng ví cứng để màn hình thiết bị hiển thị nội dung giao dịch, xem ví cứng là gì.
- Tách ví: dùng một ví riêng, ít tiền, cho các trang mới.
Nếu đã lỡ bấm hoặc ký
- Đổi ngay mật khẩu và bật lại 2FA nếu đã nhập thông tin vào trang lạ.
- Nếu đã nhập seed phrase, tạo ví mới bằng seed phrase mới và chuyển tài sản sang ngay. Seed phrase cũ coi như đã lộ, xem seed phrase là gì.
- Nếu đã ký cấp quyền token, thu hồi quyền cấp phép bằng công cụ quản lý approval của mạng đang dùng.
- Lưu địa chỉ trang web, mã giao dịch và tin nhắn để khai báo.
Thủ đoạn đổi địa chỉ khi sao chép được giải thích ở bài address poisoning.
Học tiếp trong khoá Crypto
Các bài học liên quan trong Khoá học Crypto của HODL.VN:
Câu hỏi thường gặp
Phishing khác scam thế nào?
Scam là thuật ngữ rộng chỉ mọi hình thức lừa đảo. Phishing là một nhóm trong đó, nhắm vào việc lấy thông tin hoặc quyền truy cập bằng cách mạo danh.
Có bị mất tiền chỉ vì bấm vào liên kết không?
Thường cần thêm một bước như nhập mật khẩu, tải tệp hoặc ký chữ ký. Tuy nhiên, bấm vào trang lạ vẫn rủi ro vì có thể kích hoạt tải phần mềm độc hại.
Làm sao biết trang web có phải hàng thật?
So tên miền với địa chỉ chính thức mà bạn đã lưu hoặc lấy từ nguồn xác thực. Không dựa vào kết quả quảng cáo trên công cụ tìm kiếm.
2FA có chặn được phishing không?
Giúp một phần. Mã SMS có thể bị lấy cùng mật khẩu qua trang giả, còn khóa cứng gắn với tên miền thật nên chống tốt hơn.
Ví cứng có chống được phishing chữ ký không?
Ví cứng không tự biết thông điệp có độc hại hay không. Nó cho phép bạn đọc nội dung trên màn hình thiết bị trước khi xác nhận.
Duyệt bởi Ban biên tập HODL.VN · Cập nhật 09/11/2026
Ứng dụng HODL
Tải app HODL
Bảng giá, cảnh báo giá và bài phân tích ngay trên điện thoại.
