
2FA crypto: SMS, ứng dụng hay khoá cứng
Nội dung bài10 phần
Độ khó: Người mới
Xác thực hai lớp (2FA) yêu cầu thêm một bằng chứng ngoài mật khẩu khi đăng nhập hoặc rút tiền. Không phải 2FA nào cũng mạnh như nhau: SMS yếu hơn ứng dụng tạo mã, và ứng dụng tạo mã yếu hơn khoá bảo mật vật lý. Nội dung chỉ nhằm giải thích kiến thức, không phải khuyến nghị đầu tư.
Điểm chính
- 2FA chặn phần lớn tấn công bằng mật khẩu bị lộ, nhưng mức bảo vệ khác nhau theo loại
- SMS dễ bị chiếm số điện thoại (SIM swap) và dễ bị lừa nhập mã vào trang giả
- Ứng dụng tạo mã tốt hơn SMS nhưng vẫn bị lừa nhập mã được
- Khoá bảo mật và passkey chống được trang giả vì chỉ hoạt động với đúng tên miền
- Luôn có phương án dự phòng, vì mất thiết bị 2FA cũng có thể khoá luôn chủ tài khoản
2FA hoạt động thế nào
Mật khẩu là thứ bạn biết. 2FA thêm một yếu tố khác: thứ bạn có (điện thoại, khoá vật lý) hoặc thứ thuộc về bạn (vân tay). Kẻ lấy được mật khẩu mà không có yếu tố thứ hai thì không đăng nhập được.
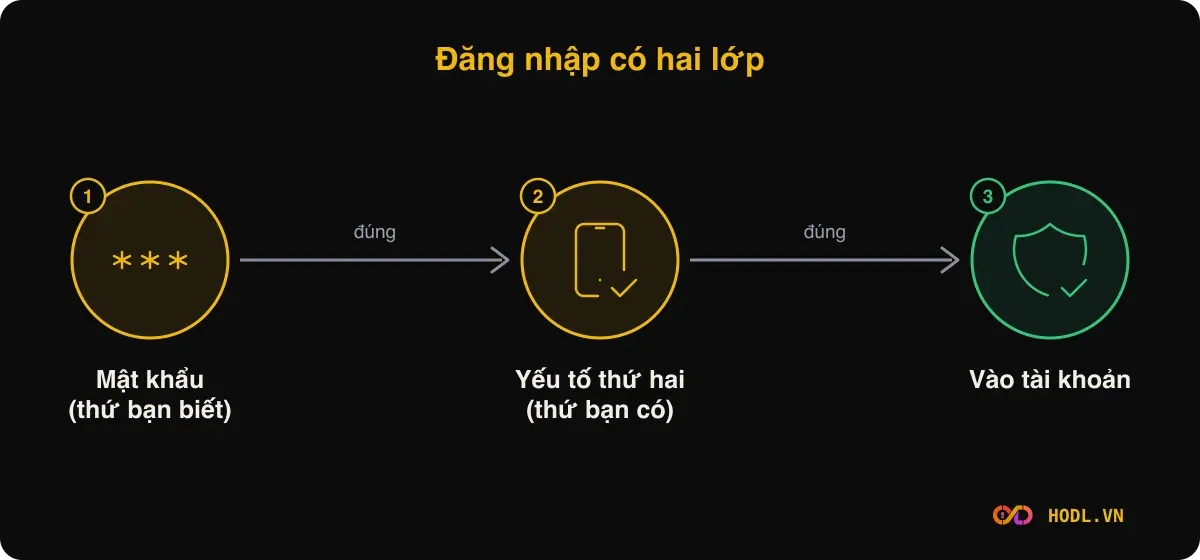
Với tài khoản sàn, hãy bật 2FA cho ba việc: đăng nhập, rút tiền và đổi thông tin bảo mật. Hai việc sau mới là nơi tiền bị lấy.
Ba loại 2FA phổ biến
Loại | Cách hoạt động | Điểm mạnh | Điểm yếu |
|---|---|---|---|
SMS | Mã gửi qua tin nhắn | Dễ dùng, ai cũng có | Bị SIM swap, bị lừa nhập mã |
Ứng dụng tạo mã (TOTP) | Mã 6 số đổi mỗi 30 giây | Không phụ thuộc nhà mạng | Vẫn bị lừa nhập mã vào trang giả |
Khoá bảo mật, passkey | Thiết bị ký xác nhận với đúng tên miền | Chống trang giả | Phải mua khoá, cần dự phòng |
Ứng dụng tạo mã dùng chuẩn TOTP (RFC 6238), tính mã từ một khoá bí mật chia sẻ và thời gian hiện tại, với bước thời gian mặc định 30 giây. Mã chỉ dùng được một lần.
Số liệu nghiên cứu của Google
Năm 2019, Google cùng Đại học New York và UC San Diego công bố nghiên cứu kéo dài một năm về hiệu quả của các lớp bảo vệ tài khoản. Kết quả với từng loại thử thách:
Biện pháp | Chặn bot tự động | Chặn lừa đảo hàng loạt | Chặn tấn công nhắm mục tiêu |
|---|---|---|---|
Mã SMS gửi tới số khôi phục | 100% | 96% | 76% |
Thông báo xác nhận trên thiết bị | 100% | 99% | 90% |
Google còn ghi nhận: không người dùng nào chỉ dùng khoá bảo mật bị lừa đảo nhắm mục tiêu thành công trong thời gian nghiên cứu. Khi chỉ dựa vào các câu hỏi kiến thức như nhớ lại nơi đăng nhập gần nhất, mức chặn lừa đảo có thể tụt xuống 10%.
Điều này cho thấy 2FA nào cũng tốt hơn không có, nhưng loại gắn với thiết bị và tên miền tốt hơn hẳn trước các cuộc tấn công có chủ đích. Đây là số liệu của một dịch vụ cụ thể trong một giai đoạn, không áp dụng nguyên vẹn cho mọi sàn.
Vì sao SMS yếu hơn
Tiêu chuẩn NIST SP 800-63B (bản 63-3) xếp việc dùng mạng điện thoại để gửi mã xác minh vào diện RESTRICTED: tổ chức phải chấp nhận rủi ro và cung cấp thêm ít nhất một lựa chọn không bị hạn chế.
NIST cũng nêu rằng mã nhập tay, kể cả qua SMS hay ứng dụng, không được coi là chống mạo danh bên xác minh, vì người dùng vẫn có thể nhập mã vào trang giả.
Bản này đã được SP 800-63-4 thay thế từ 01/08/2025.
Rủi ro đời thực là SIM swap. Kẻ tấn công thuyết phục nhà mạng chuyển số của bạn sang SIM do chúng nắm, rồi nhận mã SMS thay bạn.
Vụ thật: SIM swap tài khoản SEC
Ngày 09/01/2024, tài khoản X của Ủy ban Chứng khoán Hoa Kỳ (SEC) bị chiếm và đăng thông báo sai rằng các quỹ ETF Bitcoin giao ngay đã được phê duyệt.
Theo bản tin đưa lại hồ sơ truy tố, một người đàn ông ở Alabama thực hiện SIM swap bằng cách làm thẻ căn cước giả mang tên nạn nhân tại một cửa hàng nhà mạng, giúp đồng phạm lấy lại quyền truy cập tài khoản.
Anh ta nhận tội vào tháng 02/2025.
Bài học: số điện thoại gắn với tài khoản quan trọng là một điểm yếu. Xem thêm lừa đảo crypto qua SIM swap để biết cách phòng.
Khoá bảo mật và passkey
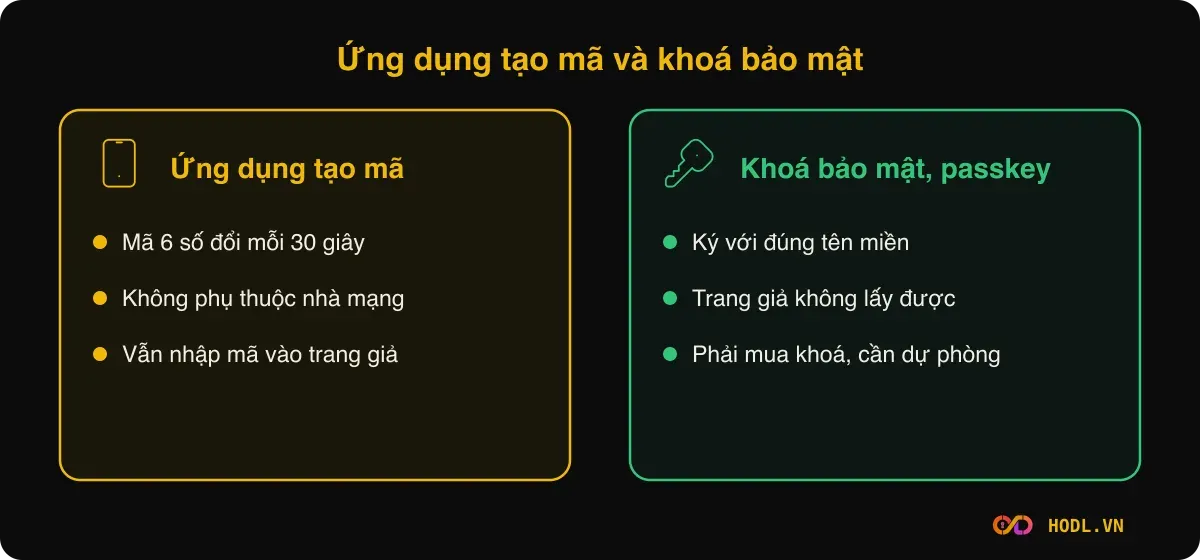
Khoá bảo mật vật lý (chuẩn FIDO2/WebAuthn) và passkey tạo một cặp khoá riêng cho từng tên miền. Passkey Central mô tả: passkey chỉ được trình cho đúng trang đã đăng ký, người dùng không thể vô tình gõ nó vào trang kẻ tấn công. Khoá riêng nằm trên thiết bị hoặc khoá bảo mật.
Nhờ cơ chế này, một trang phishing giống hệt trang thật vẫn không lấy được xác nhận. Đây là lý do khoá bảo mật là lựa chọn mạnh nhất cho tài khoản chứa nhiều tiền. Hiểu rõ trang giả hoạt động ra sao ở bài phishing là gì.
Cách thiết lập an toàn
Làm theo thứ tự:
- Đổi tất cả tài khoản quan trọng từ SMS sang ứng dụng tạo mã hoặc khoá bảo mật, nếu dịch vụ hỗ trợ
- Đăng ký ít nhất hai khoá bảo mật, một cất dự phòng ở nơi khác
- Lưu mã dự phòng (backup code) ngoại tuyến, không chụp ảnh
- Dùng email riêng, bật 2FA cho email đó, vì email là cửa đặt lại mật khẩu
- Gắn thêm danh sách địa chỉ rút và hạn mức, xem bảo mật tài khoản sàn
Khi đổi điện thoại, chuyển ứng dụng tạo mã trước khi xoá máy cũ. Google ghi nhận 38% người dùng không có điện thoại trong tay khi bị thử thách, nên dự phòng không phải thừa.
Điều 2FA không chặn được
2FA bảo vệ lúc đăng nhập. Nó không giúp nếu mã độc đã lấy được phiên đang đăng nhập (cookie phiên), xem cookie là gì. Nó cũng không giúp nếu bạn tự đọc mã cho người lạ.
Quy tắc đơn giản: không ai chính danh yêu cầu bạn đọc mã 2FA. Danh sách việc cần làm đầy đủ ở trang bảo mật tiền mã hóa.
Học tiếp trong khoá Crypto
Các bài học liên quan trong Khoá học Crypto của HODL.VN:
Câu hỏi thường gặp
Dùng SMS có còn hơn không dùng gì không?
Có. Số liệu của Google cho thấy mã SMS vẫn chặn hầu hết bot và lừa đảo hàng loạt. Nhưng với tài khoản có nhiều tiền, nên chuyển sang ứng dụng tạo mã hoặc khoá bảo mật.
Ứng dụng tạo mã có bị hack không?
Ứng dụng không phụ thuộc nhà mạng nên tránh được SIM swap. Tuy vậy mã vẫn có thể bị lừa nhập vào trang giả, và nếu mã độc kiểm soát điện thoại thì mã cũng lộ.
Mất khoá bảo mật thì làm sao?
Dùng khoá dự phòng hoặc mã dự phòng đã lưu để đăng nhập, rồi thu hồi khoá bị mất và đăng ký khoá mới. Vì thế nên đăng ký hai khoá ngay từ đầu.
Có cần 2FA khi đã có ví cứng không?
Có, nếu bạn còn tài khoản trên sàn hoặc dịch vụ. Ví cứng bảo vệ khoá riêng, còn 2FA bảo vệ các tài khoản nơi tài sản do bên thứ ba giữ.
Passkey thay hoàn toàn mật khẩu được không?
Về kỹ thuật là được ở những dịch vụ hỗ trợ. Hãy giữ phương án khôi phục tài khoản và đảm bảo thiết bị chứa passkey được sao lưu hoặc có thiết bị dự phòng.
Duyệt bởi Ban biên tập HODL.VN · Cập nhật 09/11/2026
Ứng dụng HODL
Tải app HODL
Bảng giá, cảnh báo giá và bài phân tích ngay trên điện thoại.
