
Address poisoning: đầu độc địa chỉ ví
Nội dung bài9 phần
Độ khó: Người mới
Address poisoning (đầu độc địa chỉ ví) không cần đánh cắp khoá hay mật khẩu của ai. Kẻ gian chỉ cần để một địa chỉ trông giống hệt địa chỉ bạn hay dùng xuất hiện trong lịch sử giao dịch, rồi chờ bạn sao chép nhầm. Nội dung chỉ nhằm giải thích kiến thức, không phải khuyến nghị đầu tư.
Điểm chính
- Kẻ gian tạo địa chỉ có đầu và đuôi giống địa chỉ thật, rồi gửi một giao dịch nhỏ để địa chỉ đó nằm trong lịch sử ví của nạn nhân.
- Lỗi xảy ra khi người dùng sao chép địa chỉ từ lịch sử thay vì từ nguồn gốc đáng tin.
- Giao dịch blockchain không đảo ngược được, nên gửi nhầm là mất, trừ khi kẻ nhận tự trả lại.
- Cách phòng chính: kiểm toàn bộ địa chỉ, dùng sổ địa chỉ và gửi thử một khoản nhỏ.
Cơ chế tấn công
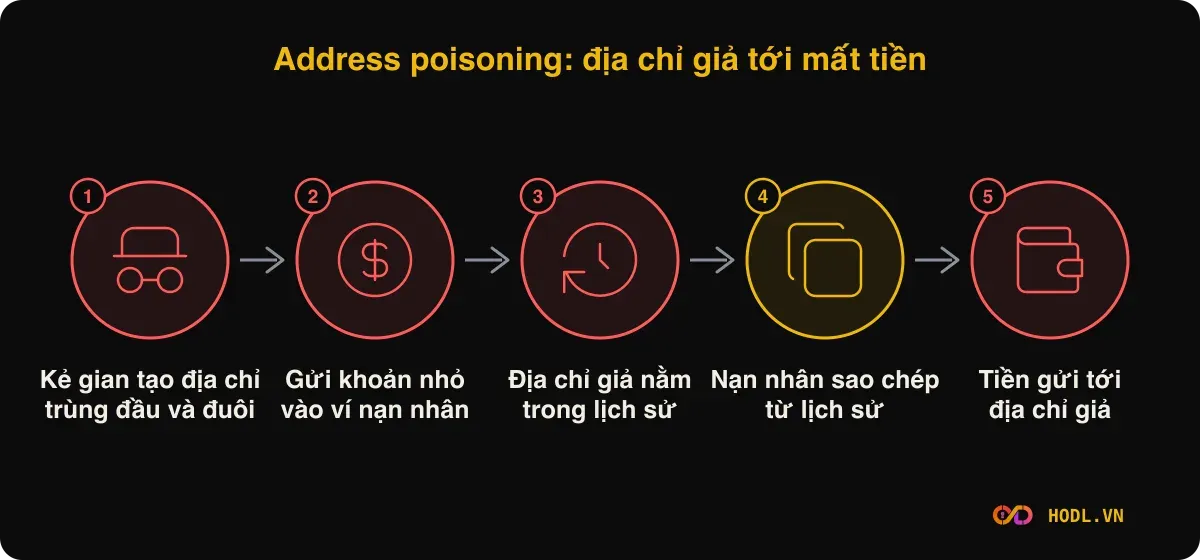
Ví và trình khám phá blockchain thường rút gọn địa chỉ, chỉ hiện vài ký tự đầu và cuối. Kẻ gian lợi dụng điều này. Chúng tạo hàng loạt địa chỉ cho đến khi có một địa chỉ trùng đầu và đuôi với địa chỉ nạn nhân hay giao dịch.
Sau đó chúng gửi một khoản chuyển rất nhỏ từ địa chỉ giả tới ví nạn nhân, hoặc dựng một giao dịch giả giống giao dịch thật. Địa chỉ giả nằm ngay trong lịch sử. Lần sau nạn nhân muốn gửi tiền, họ mở lịch sử, thấy địa chỉ quen mắt, sao chép và gửi.
Cointelegraph gọi kiểu này là "transaction history poisoning" (đầu độc lịch sử giao dịch): người gửi nhỏ giả địa chỉ thật, và việc sao chép từ lịch sử trở thành cái bẫy.
Token giả làm bẫy khó thấy hơn
Kẻ gian không chỉ dùng coin thật. ScamSniffer ghi nhận các giao dịch giả dùng token có ký hiệu hiển thị là "USDC" nhưng viết bằng ký tự Unicode, có thể lọt qua bộ lọc token giả. Giao diện lịch sử của một số ví cũng chỉ hiện bốn ký tự cuối, nên địa chỉ giả trông y hệt địa chỉ thật.
Vì vậy, thấy "USDC" trong lịch sử chưa chứng minh giao dịch đó có thật.
Một vụ có hồ sơ: 1.155 WBTC
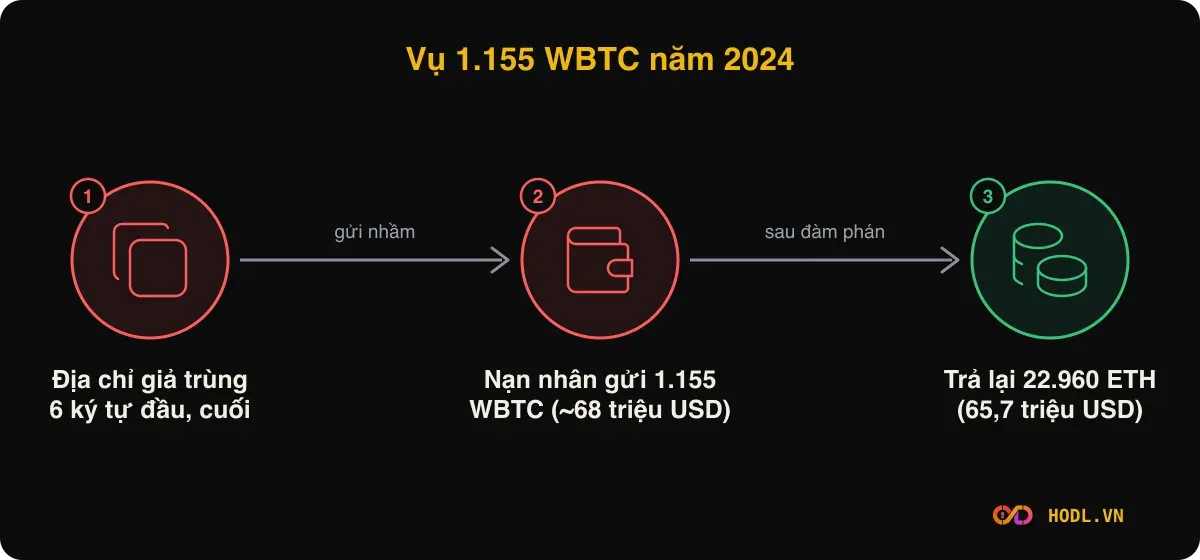
Đầu tháng 05/2024, một người dùng Ethereum gửi nhầm 1.155 WBTC, trị giá khoảng 68 triệu USD, tới địa chỉ giả. CoinDesk mô tả kẻ tấn công tạo địa chỉ trùng sáu ký tự đầu và sáu ký tự cuối với địa chỉ nhận thật, mô phỏng trước một giao dịch 0,05 ETH, rồi nạn nhân gửi số WBTC tới địa chỉ giả.
Kết cục khác thường. Từ ngày 10/05/2024, kẻ tấn công bắt đầu chuyển lại ETH, tổng cộng 22.960 ETH, tương đương 65,7 triệu USD và hơn 96% giá trị đã mất theo Cointelegraph. Match Systems, công ty tham gia đàm phán, cho biết toàn bộ số ETH đã được trả.
Trước đó nạn nhân đã đồng ý để kẻ tấn công giữ 10% làm tiền thưởng. Match Systems nói họ lần theo bằng chứng số, gồm địa chỉ IP và dấu vân tay thiết bị, để tăng thế đàm phán.
Bằng chứng này chỉ là "thin thread" (sợi chỉ mỏng) và chưa xác định được danh tính. Việc trả lại là ngoại lệ, không phải điều nạn nhân nên trông chờ.
Các vụ khác cho thấy quy mô
ScamSniffer ghi nhận ngày 03/12/2023 rằng khoảng 10 ví Safe mất 2,05 triệu USD trong một tuần vì address poisoning. Cùng kẻ tấn công đã lấy 5,05 triệu USD từ 21 nạn nhân trong bốn tháng. Một giao dịch trong số đó là 1.455.968 USD ngày 28/11/2023.
Con số trên chỉ gồm các vụ nhóm này theo dõi được. Chúng cho thấy nạn nhân không chỉ là người mới: ví đa chữ ký của tổ chức cũng bị.
Dấu hiệu cần dừng lại
- Một giao dịch nhỏ, lạ, từ địa chỉ giống địa chỉ bạn hay dùng, xuất hiện không báo trước.
- Địa chỉ trong lịch sử trùng đầu và đuôi nhưng khác ở giữa.
- Token lạ có tên trùng token nổi tiếng nhưng hợp đồng khác.
- Địa chỉ nhận chưa từng gặp, hoặc ví cảnh báo "lần đầu gửi tới địa chỉ này".
Cách kiểm trước khi gửi
- Không sao chép địa chỉ từ lịch sử giao dịch. Lấy địa chỉ từ nguồn gốc: ví của người nhận, mã QR hoặc tin nhắn xác nhận qua kênh khác.
- So sánh toàn bộ địa chỉ, nhất là phần giữa, không chỉ đầu và đuôi.
- Lưu địa chỉ hay dùng vào sổ địa chỉ (address book) của ví sau khi đã kiểm một lần. Lần sau chọn từ sổ.
- Với khoản lớn, gửi thử một khoản nhỏ, đợi người nhận xác nhận rồi mới gửi phần còn lại.
- Bật cảnh báo gửi lần đầu nếu ví hỗ trợ. ScamSniffer nhắc rằng Etherscan hiện tám ký tự cuối của địa chỉ và Rabby có cảnh báo khi gửi tới địa chỉ mới.
- Với ví cứng, đối chiếu địa chỉ hiện trên màn hình thiết bị với địa chỉ người nhận. Xem thêm ví cứng là gì.
Khi đã gửi nhầm
Giao dịch không đảo ngược, nên không có bên nào "hoàn tác" được. Việc đầu tiên là ngừng gửi thêm và lưu mã giao dịch, địa chỉ nhận. Nếu số tiền lớn, có thể nhờ công ty phân tích blockchain liên hệ, như trong vụ 2024, nhưng kết quả không được đảm bảo.
Về tổng thể các biện pháp giữ tài sản, xem bảo mật tiền mã hóa. Các chiêu tương tự gồm phishing và tấn công rải bụi, vốn cũng dùng giao dịch nhỏ nhưng nhắm mục tiêu khác.
Học tiếp trong khoá Crypto
Các bài học liên quan trong Khoá học Crypto của HODL.VN:
- Gửi và nhận coin: địa chỉ, phí mạng và chọn đúng mạng
- Ví tiền mã hoá là gì: khoá riêng, khoá công khai, địa chỉ
- Cách tự vệ trước lừa đảo crypto: 10 thói quen bảo vệ tiền
Câu hỏi thường gặp
Address poisoning có cần biết khoá riêng của tôi không?
Không. Kẻ gian không truy cập ví của bạn. Chúng chỉ đặt một địa chỉ giả vào lịch sử và chờ bạn tự gửi tiền.
Chỉ nhìn bốn ký tự đầu và cuối có đủ không?
Không đủ. Kẻ gian tạo địa chỉ trùng chính những ký tự đó. Trong vụ 2024, địa chỉ giả trùng sáu ký tự đầu và sáu ký tự cuối.
Có lấy lại được tiền không?
Thường không. Vụ 1.155 WBTC lấy lại được sau đàm phán là ngoại lệ, và công ty tham gia cũng chỉ có bằng chứng gián tiếp.
Dùng sổ địa chỉ có an toàn hơn không?
An toàn hơn lịch sử, với điều kiện bạn kiểm kỹ địa chỉ trước khi lưu. Một địa chỉ sai đã lưu vào sổ sẽ lặp lại lỗi mỗi lần gửi.
Có phải chỉ Ethereum bị?
Các vụ nêu trong bài xảy ra trên Ethereum. Nguyên tắc dùng được cho mọi mạng có lịch sử giao dịch công khai và địa chỉ dài khó đọc.
Duyệt bởi Ban biên tập HODL.VN · Cập nhật 09/11/2026
Ứng dụng HODL
Tải app HODL
Bảng giá, cảnh báo giá và bài phân tích ngay trên điện thoại.
