
Social engineering: tấn công phi kỹ thuật vào người dùng
Nội dung bài9 phần
Độ khó: Người mới
Social engineering, hay tấn công phi kỹ thuật, là tấn công bằng cách thuyết phục con người thay vì phá phần mềm. Bài này giải thích các kỹ thuật chính, hai vụ có hồ sơ công khai và checklist phòng tránh. Nội dung chỉ nhằm giải thích kiến thức, không phải khuyến nghị đầu tư.
Điểm chính
- NIST định nghĩa social engineering là hành vi lừa một người để lộ thông tin hoặc cấp quyền truy cập.
- Kẻ tấn công khai thác niềm tin, sự khẩn cấp và nỗi sợ, không phải lỗi kỹ thuật.
- Báo cáo FBI 2025 ghi nhận mạo danh hỗ trợ kỹ thuật gây thiệt hại 2,13 tỷ USD, trong đó 1,226 tỷ USD liên quan đến crypto.
- Quy tắc đơn giản nhất: tự gọi lại bằng số chính thức, không bao giờ làm theo yêu cầu của người tự liên lạc.
Social engineering là gì
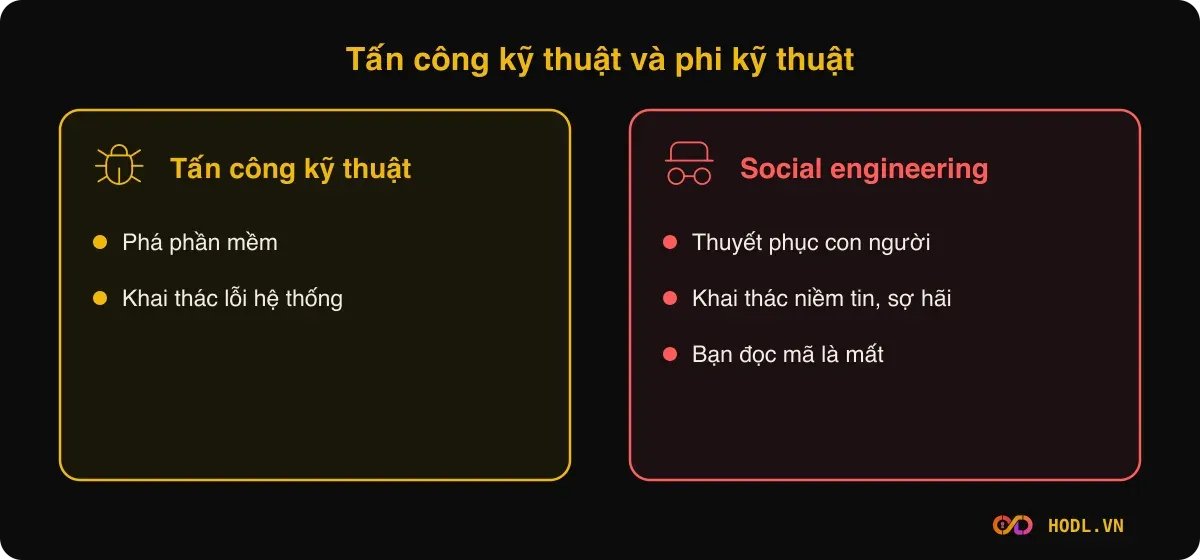
Theo kho thuật ngữ của NIST, đây là nỗ lực lừa ai đó tiết lộ thông tin như mật khẩu để dùng tấn công hệ thống hoặc mạng. Một phiên bản định nghĩa khác nhấn mạnh việc gây dựng lòng tin của nạn nhân để lấy thông tin, truy cập trái phép hoặc thực hiện gian lận.
Phishing là một hình thức của nhóm này, xem bài phishing là gì. Phần còn lại gồm cuộc gọi, tin nhắn, tình cảm giả và giả danh người có quyền.
Vì sao hiệu quả
Kẻ tấn công thường dựa vào bốn đòn bẩy tâm lý.
- Khẩn cấp: "Tài khoản sẽ bị khóa trong 30 phút."
- Quyền lực: mạo danh cơ quan, ngân hàng, bộ phận hỗ trợ.
- Tin cậy: làm quen nhiều tuần, hoặc dùng tài khoản của người quen đã bị chiếm.
- Tham hoặc sợ: hứa lãi cao, hoặc dọa bị phạt, bị bắt.
Crypto làm hậu quả nặng hơn vì chuyển tiền xong không thể hoàn tác.
Các kỹ thuật thường gặp
Kỹ thuật | Mô tả | Ví dụ trong crypto |
|---|---|---|
Pretexting | Dựng một vai và tình huống giả | Giả nhân viên hỗ trợ sàn yêu cầu xác minh |
Vishing | Gọi điện giả danh | Gọi báo "phát hiện giao dịch bất thường" |
Smishing | Tin nhắn giả | SMS kèm liên kết xác minh ví |
Baiting | Đưa mồi nhử | Tệp, USB hoặc "tool kiếm tiền" chứa mã độc |
Tình cảm giả | Xây dựng quan hệ rồi rủ đầu tư | Lừa đảo đầu tư dài hạn |
Giả danh cơ quan | Dọa vi phạm pháp luật | Ép chuyển crypto để "chứng minh tiền sạch" |
Số liệu từ báo cáo FBI 2025
Các nhóm dưới đây được FBI phân loại theo kiểu tội phạm, không theo kỹ thuật, nhưng đều dựa vào việc đánh lừa người.
- Mạo danh hỗ trợ kỹ thuật và chăm sóc khách hàng: 47.794 khiếu nại, thiệt hại 2,135 tỷ USD. Trong số khiếu nại có yếu tố crypto, con số là 17.355 khiếu nại và 1,226 tỷ USD.
- Giả danh cơ quan chính phủ: 32.424 khiếu nại, thiệt hại 797,9 triệu USD.
- Lừa đảo tình cảm: 23.159 khiếu nại, thiệt hại 929,3 triệu USD, trong đó phần liên quan đến crypto là 394,8 triệu USD.
FBI cũng định nghĩa SIM swap là kỹ thuật dùng social engineering "không tinh vi" nhắm vào nhà mạng để chuyển số điện thoại của nạn nhân sang thiết bị của kẻ lừa đảo. Chi tiết ở bài SIM swap và lừa đảo trên điện thoại.
Ví dụ 1: vụ Twitter tháng 7/2020
Ngày 15/07/2020, tài khoản của nhiều người dùng Twitter bị chiếm và dùng để phát tán một chiêu lừa đảo bitcoin. Twitter sau đó cho biết kẻ tấn công đã nhắm vào một số ít nhân viên bằng "phone spear phishing" (spear phishing qua điện thoại).
Theo Twitter, nhóm đầu tiên chưa có quyền với công cụ quản lý tài khoản. Kẻ tấn công dùng thông tin của họ để tìm hiểu quy trình nội bộ, rồi nhắm tiếp vào nhân viên có quyền truy cập công cụ hỗ trợ. Bài học là một khâu yếu ở bất kỳ người nào cũng có thể mở đường đến tài khoản của nhiều người.
Ví dụ 2: tài khoản X của SEC
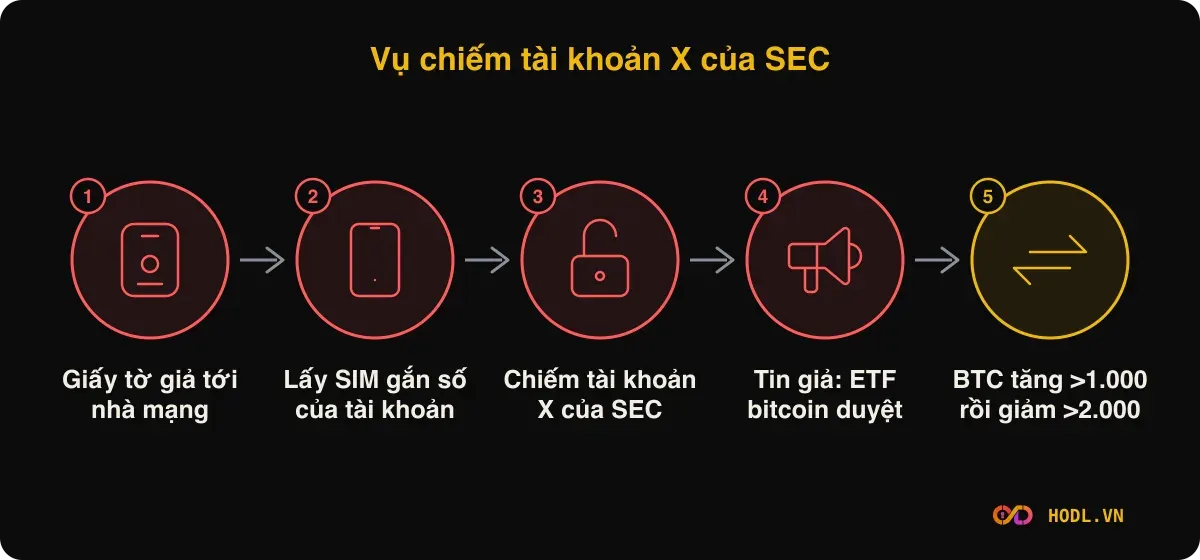
Theo Bộ Tư pháp Mỹ, ngày 09/01/2024 một nhóm chiếm tài khoản X của cơ quan chứng khoán SEC và đăng tin giả rằng quỹ ETF bitcoin đã được phê duyệt. Giá bitcoin tăng hơn 1.000 USD ngay sau bài đăng, rồi giảm hơn 2.000 USD khi SEC đính chính.
Một người trong nhóm làm giả giấy tờ, đến cửa hàng nhà mạng để lấy SIM gắn với số điện thoại của tài khoản. Người này nhận khoảng 50.000 USD và bị tuyên 14 tháng tù. Chỉ một nhân viên cửa hàng bị đánh lừa là đủ để chiếm một tài khoản có uy tín.
Cách phòng tránh
- Tự gọi lại. Nếu có người nhân danh sàn, ngân hàng hoặc cơ quan nào liên lạc, hãy cúp máy và gọi lại bằng số in trên trang chính thức.
- Không chia sẻ mã. Mã OTP, mã 2FA và seed phrase không ai chính đáng cần biết.
- Chậm lại khi bị hối thúc. Sự gấp gáp là dấu hiệu, không phải lý do.
- Xác minh người quen bằng kênh khác. Tin nhắn nhờ chuyển tiền, ngay cả từ bạn bè, cần gọi xác nhận.
- Không cài phần mềm điều khiển từ xa theo yêu cầu của người lạ.
- Tách thông tin. Email, số điện thoại khôi phục riêng, không công khai.
- Dùng 2FA mạnh như ứng dụng xác thực hoặc khóa cứng, xem 2FA cho tài khoản crypto.
Cách tổ chức tài sản để giảm rủi ro nằm ở bài bảo mật tiền mã hóa.
Học tiếp trong khoá Crypto
Các bài học liên quan trong Khoá học Crypto của HODL.VN:
Câu hỏi thường gặp
Social engineering khác phishing thế nào?
Social engineering là khái niệm rộng, gồm mọi cách lừa người. Phishing là nhóm tập trung vào email, tin nhắn và trang web giả.
Vì sao không phải lỗi kỹ thuật mà vẫn mất tiền?
Vì kẻ tấn công đi qua người thay vì qua phần mềm. Mật khẩu mạnh hay 2FA cũng vô ích nếu chính bạn đọc mã cho họ.
Dấu hiệu nhận biết nhanh nhất là gì?
Một người tự liên lạc với bạn, tạo áp lực về thời gian và đòi thông tin hoặc tiền. Gặp đủ ba yếu tố này, hãy dừng lại và xác minh bằng kênh khác.
Người có kiến thức bảo mật có bị lừa không?
Có. Vụ Twitter và vụ SEC cho thấy các tổ chức có đội bảo mật vẫn bị đánh lừa ở một khâu con người.
Nên làm gì khi nghi mình vừa bị lừa?
Ngừng liên lạc, đổi mật khẩu, thu hồi quyền truy cập và chuyển tài sản sang ví mới nếu lộ seed phrase. Lưu bằng chứng để báo cho nền tảng và cơ quan chức năng.
Duyệt bởi Ban biên tập HODL.VN · Cập nhật 09/11/2026
Ứng dụng HODL
Tải app HODL
Bảng giá, cảnh báo giá và bài phân tích ngay trên điện thoại.
