
WiFi công cộng và rủi ro với tài khoản crypto
Nội dung bài8 phần
Độ khó: Người mới
WiFi công cộng ở sân bay, quán cà phê hay khách sạn tiện nhưng bạn không biết ai vận hành mạng đó. Một mạng giả mạo có thể lấy thông tin đăng nhập bạn tự nhập vào, gồm cả chìa khoá vào email và tài khoản sàn. Nội dung chỉ nhằm giải thích kiến thức, không phải khuyến nghị đầu tư.
Điểm chính
- Bạn không kiểm chứng được ai đứng sau một mạng WiFi miễn phí
- Evil twin là mạng giả mạo trùng tên với mạng thật, thường kèm trang đăng nhập giả
- Cảnh sát Úc nêu vụ dùng mạng giả ở sân bay và trên chuyến bay năm 2024
- Không nhập email hay tài khoản mạng xã hội để "đăng nhập" WiFi, và tránh việc nhạy cảm trên mạng chung
- Dùng dữ liệu di động hoặc VPN đáng tin cho thao tác tài chính
Rủi ro nằm ở đâu
WiFi công cộng có hai nhóm rủi ro chính:
- Người vận hành mạng hoặc kẻ giả mạo mạng có thể xem, chặn hoặc chuyển hướng lưu lượng của bạn
- Những người dùng khác trong cùng mạng có thể dò thiết bị nếu thiết bị mở chia sẻ file hoặc dịch vụ không cần thiết
Nhiều trang web dùng HTTPS, tức nội dung giữa trình duyệt và máy chủ được mã hoá. HTTPS làm kẻ nghe lén khó đọc nội dung hơn, nhưng không ngăn bạn bị dẫn tới trang giả hay tự nhập thông tin vào trang đăng nhập của mạng.
Evil twin là gì
Evil twin (sinh đôi độc ác) là mạng WiFi do kẻ xấu dựng, đặt tên giống mạng thật hoặc tên hấp dẫn như "Free WiFi". Thiết bị của bạn có thể tự kết nối nếu đã từng nối với mạng cùng tên.
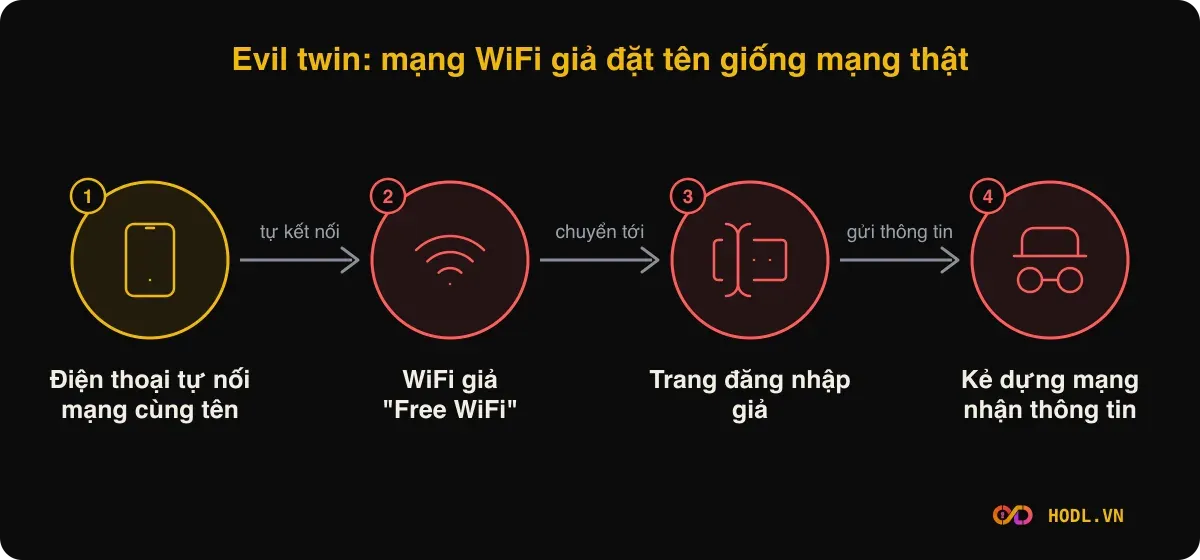
Sau khi kết nối, nạn nhân thường được chuyển tới một trang yêu cầu đăng nhập bằng email hoặc tài khoản mạng xã hội mới được dùng mạng. Thông tin gõ vào trang đó rơi vào tay kẻ dựng mạng. Cách này là một dạng phishing, xem phishing là gì.
Vụ thật: mạng giả ở sân bay
Ngày 28/06/2024, Cảnh sát Liên bang Úc (AFP) thông báo đã truy tố một người đàn ông bị cáo buộc dựng mạng WiFi miễn phí giả mạo để lấy dữ liệu cá nhân. Theo AFP, anh ta dùng thiết bị truy cập không dây xách tay tạo các mạng sao chép mạng hợp pháp.
Người kết nối bị chuyển tới trang giả yêu cầu đăng nhập bằng email hoặc mạng xã hội, và thông tin nhập vào bị lưu lại trong thiết bị của anh ta.
Điều tra bắt đầu từ tháng 04/2024, khi một hãng hàng không báo về một mạng WiFi đáng ngờ trên chuyến bay nội địa. Cảnh sát khám hành lý tại sân bay Perth ngày 19/04/2024 và thu giữ thiết bị, rồi bắt giữ ngày 08/05/2024 sau một lệnh khám xét tiếp theo.
Các mạng giả được xác định ở sân bay Perth, Melbourne và Adelaide, trên các chuyến bay nội địa và ở nơi liên quan tới nơi làm việc cũ của nghi phạm. Người này đối mặt chín tội danh tội phạm mạng. Phân tích dữ liệu thu giữ cho thấy hàng chục thông tin đăng nhập của người khác và các trang WiFi giả.
AFP cảnh báo thông tin bị lấy có thể làm lộ liên lạc trực tuyến, ảnh, video đã lưu hoặc thông tin ngân hàng. Với người dùng crypto, một địa chỉ email bị lấy là bước đầu để đặt lại mật khẩu tài khoản sàn.
Lời khuyên của AFP
Sau vụ việc, AFP đưa ra các khuyến nghị cho người dùng WiFi miễn phí:
- Không nhập thông tin cá nhân như email hay đăng nhập mạng xã hội để vào mạng miễn phí
- Dùng VPN uy tín để mã hoá dữ liệu
- Tắt chia sẻ file, tránh việc nhạy cảm như ngân hàng trên mạng công cộng, và chọn "quên mạng" sau khi dùng xong
- Tắt WiFi trước khi ra ngoài để thiết bị không tự kết nối với điểm phát
- Dùng cụm mật khẩu thay vì mật khẩu ngắn, không dùng lại mật khẩu, dùng trình quản lý mật khẩu và cập nhật phần mềm
- Nếu đã dùng WiFi miễn phí ở sân bay hay chuyến bay nội địa, hãy đổi mật khẩu và báo hoạt động đáng ngờ
Áp dụng cho người giữ crypto
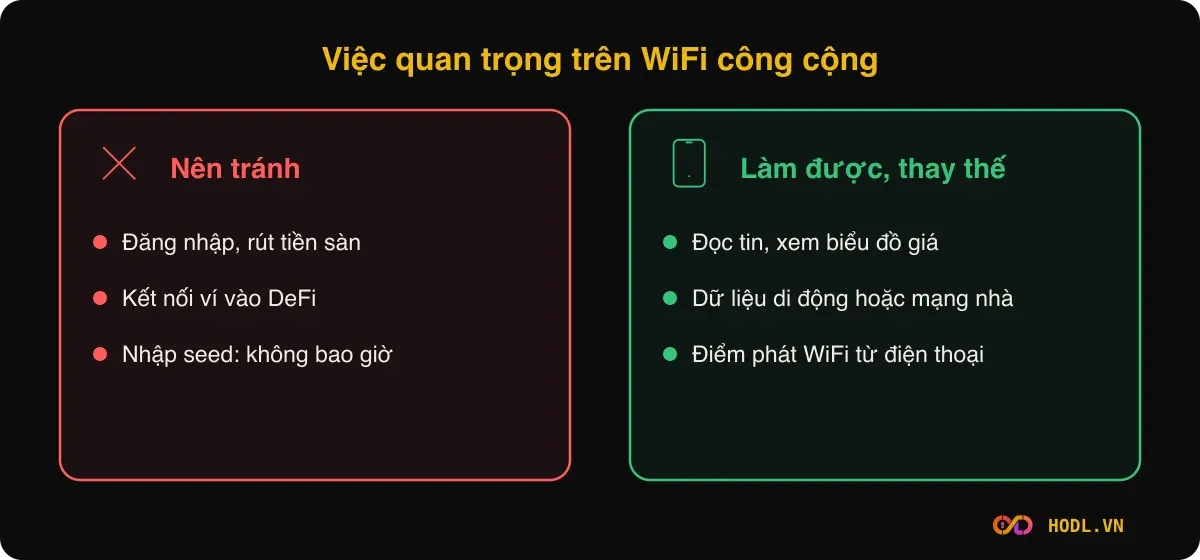
Quy tắc ngắn gọn: việc quan trọng thì không làm trên mạng không phải của mình. Cụ thể:
Việc | Trên WiFi công cộng |
|---|---|
Đăng nhập tài khoản sàn, rút tiền | Tránh. Dùng dữ liệu di động hoặc mạng nhà |
Kết nối ví vào dịch vụ DeFi | Tránh |
Đọc tin, xem biểu đồ giá | Chấp nhận được |
Nhập seed phrase | Không bao giờ, trên bất kỳ mạng nào |
Nếu phải xử lý việc gấp khi ở ngoài, bật điểm phát WiFi từ điện thoại của bạn, đặt mật khẩu mạnh. Dữ liệu di động giảm hẳn rủi ro mạng giả, dù không loại bỏ rủi ro từ phần mềm độc hại trên máy.
Khi dùng ví cứng, hãy đối chiếu địa chỉ và số tiền ngay trên màn hình thiết bị trước khi xác nhận. Cách này chặn được trường hợp trang web hiển thị thông tin bị sửa. Xem ví cứng là gì.
Thói quen bảo vệ chung
- Bật xác thực hai lớp cho email và sàn, xem 2FA cho tài khoản crypto
- Đăng xuất sau khi dùng và hiểu cách phiên đăng nhập bị lấy ở bài cookie là gì
- Cập nhật hệ điều hành và trình duyệt
- Xoá các mạng WiFi đã lưu mà bạn không còn dùng
Danh sách đầy đủ ở trang bảo mật tiền mã hóa.
Học tiếp trong khoá Crypto
Các bài học liên quan trong Khoá học Crypto của HODL.VN:
- Cách tự vệ trước lừa đảo crypto: 10 thói quen bảo vệ tiền
- KYC và 2FA: xác minh danh tính, khoá tài khoản sàn
Câu hỏi thường gặp
WiFi có mật khẩu ở quán cà phê có an toàn hơn không?
An toàn hơn mạng mở một chút vì lưu lượng được mã hoá, nhưng mọi người trong quán dùng chung mật khẩu. Kẻ dựng mạng giả vẫn có thể đặt tên và mật khẩu trùng khớp.
VPN có giải quyết hết vấn đề không?
VPN mã hoá lưu lượng giữa thiết bị và máy chủ VPN, nên người vận hành WiFi khó xem nội dung. Nó không chặn được phishing hay mã độc, và bạn phải tin nhà cung cấp VPN.
Dùng dữ liệu di động có an toàn tuyệt đối không?
Không tuyệt đối, nhưng tránh được mạng giả ở nơi công cộng. Bạn vẫn phải đề phòng trang giả và mã độc.
Làm sao nhận ra mạng WiFi giả?
Rất khó nhận ra bằng mắt. Dấu hiệu gợi ý là mạng yêu cầu đăng nhập bằng email hay mạng xã hội thay vì chỉ mật khẩu hay chấp nhận điều khoản. Cách an toàn nhất là hỏi nhân viên tên mạng chính xác hoặc không dùng.
Nếu lỡ đăng nhập vào WiFi lạ thì làm gì?
Đổi mật khẩu của tài khoản đã nhập, bật hoặc kiểm tra 2FA, xem lại thiết bị đăng nhập, và chọn quên mạng. Làm theo lời khuyên của AFP là đổi mật khẩu và báo hoạt động đáng ngờ.
Duyệt bởi Ban biên tập HODL.VN · Cập nhật 09/11/2026
Ứng dụng HODL
Tải app HODL
Bảng giá, cảnh báo giá và bài phân tích ngay trên điện thoại.
