
Keylogger là gì và cách phòng tránh
Nội dung bài8 phần
Độ khó: Trung cấp
Keylogger là phần mềm hoặc thiết bị ghi lại mọi phím bạn gõ, rồi gửi cho người điều khiển nó. Với người giữ tiền mã hóa, thứ bị lộ có thể là mật khẩu sàn, mã 2FA gõ tay hoặc cả seed phrase nếu nhập trên máy bị nhiễm. Nội dung chỉ nhằm giải thích kiến thức, không phải khuyến nghị đầu tư.
Điểm chính
- Keylogger ghi lại phím gõ nên lấy được cả mật khẩu và mã gõ tay
- Có keylogger phần mềm và keylogger phần cứng gắn vào máy
- Mã độc lấy cắp thông tin như Lumma nhắm cả ví crypto, mật khẩu và dữ liệu trình duyệt
- Không nhập seed phrase vào máy tính, và ưu tiên nhập PIN ngay trên ví cứng
- Giữ máy sạch, không chạy tệp lạ và dùng khoá bảo mật cho 2FA
Keylogger hoạt động thế nào
MITRE ATT&CK mô tả keylogging là kỹ thuật ghi lại phím gõ để thu thập thông tin đăng nhập ngay lúc người dùng gõ. Đây là dạng phổ biến nhất của kỹ thuật thu thập đầu vào (input capture).
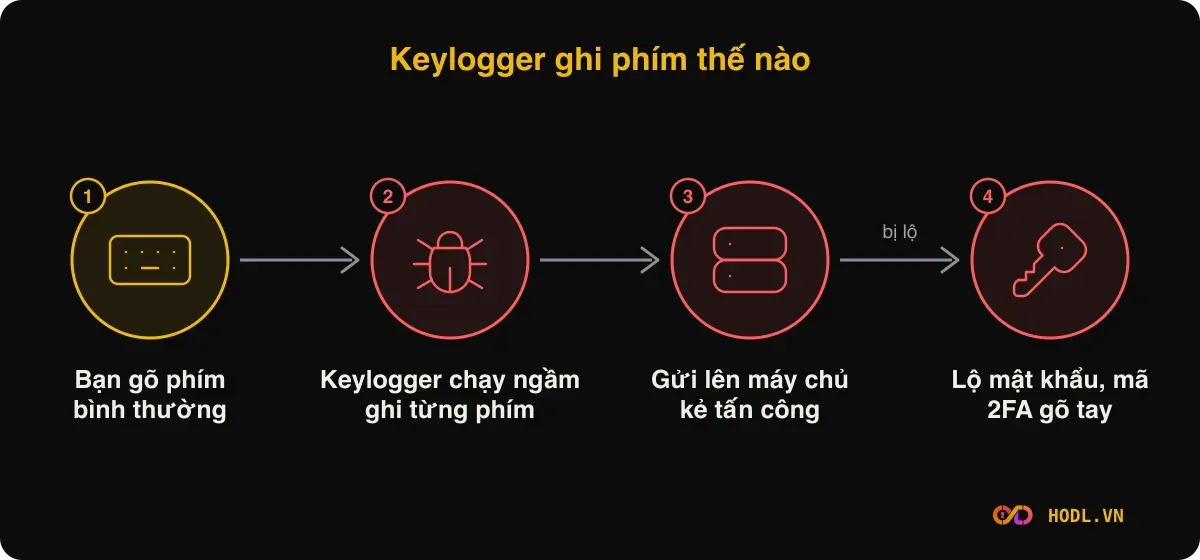
Keylogger thường chạy ngầm. Người dùng vẫn gõ bình thường và không thấy dấu hiệu gì, trong khi chương trình lưu lại từng phím vào tệp hoặc gửi ngay lên máy chủ của kẻ tấn công.
Các loại keylogger
MITRE liệt kê nhiều cách ghi phím:
Cách | Mô tả ngắn |
|---|---|
Móc API (API hooking) | Chèn vào các hàm hệ điều hành xử lý phím gõ |
Đọc bộ đệm phần cứng | Lấy dữ liệu phím thô từ bộ đệm của thiết bị |
Sửa registry | Thay đổi cấu hình Windows để chạy cùng hệ thống |
Driver riêng | Chặn ở tầng thấp, khó thấy hơn |
Ngoài ra còn keylogger phần cứng: một đầu cắm nhỏ gắn giữa bàn phím và máy, ghi phím vào bộ nhớ của nó. Loại này không để lại dấu vết phần mềm, nên chỉ phát hiện bằng cách kiểm tra cổng cắm của máy dùng chung.
MITRE nêu ví dụ các nhóm tấn công: Sandworm dùng plugin keylogger của BlackEnergy trong vụ tấn công điện lực Ukraine năm 2015, Kimsuky đọc trạng thái phím mỗi 50 mili giây và lưu vào tệp tạm, còn mã độc MacMa trên macOS dùng cơ chế sự kiện của hệ điều hành để bắt phím gõ cả ở ô mật khẩu.
Infostealer: rộng hơn keylogger
Nhiều mã độc hiện nay không chỉ ghi phím mà còn quét luôn mật khẩu lưu trong trình duyệt, cookie và tệp ví. Chúng thường được gọi là infostealer.
Ngày 21/05/2025, Microsoft công bố đã xác định hơn 394.000 máy Windows trên toàn cầu nhiễm mã độc Lumma Stealer trong giai đoạn từ 16/03 đến 16/05/2025. Microsoft mô tả Lumma lấy mật khẩu, thẻ tín dụng, tài khoản ngân hàng và ví tiền mã hóa. Mã độc lây qua email lừa đảo nhắm mục tiêu và quảng cáo độc hại.
Một chiến dịch tháng 03/2025 giả Booking.com và dùng màn hình CAPTCHA giả.
Để phá hoạt động này, đơn vị tội phạm số của Microsoft xin lệnh toà án quận Bắc Georgia, thu giữ, chặn hoặc đình chỉ khoảng 2.300 tên miền làm xương sống của Lumma. Bộ Tư pháp Mỹ thu giữ trung tâm điều khiển, còn Europol và Japan JC3 hỗ trợ đình chỉ hạ tầng tại địa phương.
Các số liệu này là của Microsoft và cho thấy quy mô lây nhiễm của dạng mã độc này, không cho biết tổng thiệt hại bằng tiền.
Dấu hiệu máy có thể nhiễm
Không có dấu hiệu chắc chắn, nhưng các hiện tượng sau đáng nghi:
- Chương trình lạ trong danh sách khởi động hoặc Task Manager mà bạn không cài
- Máy chậm bất thường, quạt chạy mạnh khi không làm gì
- Tài khoản báo đăng nhập từ thiết bị hoặc vị trí lạ
- Trình duyệt tự cài tiện ích hoặc đổi trang chủ
- Phần mềm diệt virus bị tắt mà bạn không tắt
Cách kiểm tra ban đầu: chạy quét toàn bộ bằng phần mềm diệt virus uy tín, xem danh sách ứng dụng và tiện ích trình duyệt, kiểm tra thiết bị đang đăng nhập ở tài khoản quan trọng.
Cách phòng tránh
Làm sạch nguồn lây:
- Không mở tệp hoặc liên kết lạ trong email và tin nhắn, kể cả lời mời hợp tác hay "xác minh tài khoản", xem phishing là gì
- Chỉ tải phần mềm từ trang chính thức, tránh bản crack
- Cập nhật hệ điều hành, trình duyệt và phần mềm diệt virus
- Dùng một thiết bị hoặc hồ sơ riêng cho tài chính
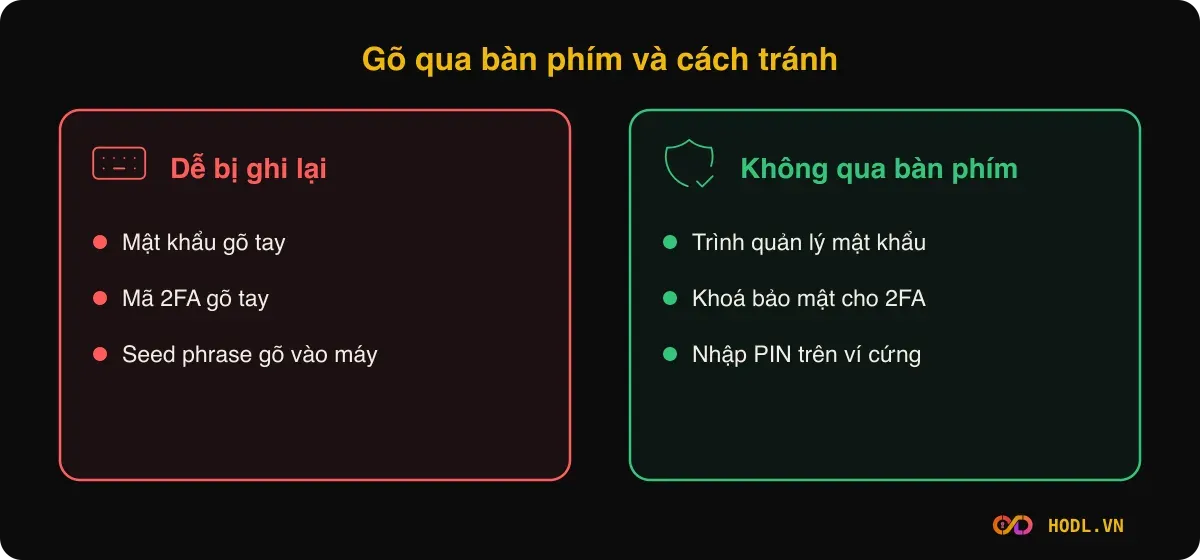
Giảm thiệt hại nếu máy đã bị nhiễm:
- Dùng trình quản lý mật khẩu tự điền, để mật khẩu không phải gõ qua bàn phím
- Dùng khoá bảo mật cho 2FA, vì mã gõ tay có thể bị ghi lại. Xem 2FA cho tài khoản crypto
- Nhập PIN ngay trên ví cứng, xem ví cứng là gì
- Không bao giờ gõ seed phrase vào máy tính, xem seed phrase là gì
Bàn phím ảo trên màn hình không phải là giải pháp chắc chắn, vì một số mã độc chụp màn hình hoặc đọc nội dung ô nhập.
Khi nghi bị nhiễm
Làm theo thứ tự, từ một thiết bị sạch khác:
- Đổi mật khẩu email trước, rồi sàn và các tài khoản tài chính
- Thu hồi API key, gỡ thiết bị lạ, đăng xuất mọi phiên, xem bảo mật tài khoản sàn
- Nếu từng nhập seed phrase trên máy đó, chuyển tài sản sang ví mới có seed mới tạo trên thiết bị sạch
- Quét và, nếu cần, cài lại hệ điều hành từ đầu
Mã độc cũng lấy cả cookie, tức phiên đăng nhập, xem cookie là gì. Danh sách đầy đủ ở trang bảo mật tiền mã hóa.
Học tiếp trong khoá Crypto
Các bài học liên quan trong Khoá học Crypto của HODL.VN:
- Cách tự vệ trước lừa đảo crypto: 10 thói quen bảo vệ tiền
- Ví tiền mã hoá là gì: khoá riêng, khoá công khai, địa chỉ
Câu hỏi thường gặp
Keylogger có hợp pháp không?
Phần mềm giám sát dùng công khai, như cha mẹ quản lý con hay công ty giám sát máy công ty có thông báo, có mục đích hợp pháp. Cài lén vào máy người khác để lấy mật khẩu là hành vi xâm nhập trái phép.
Phần mềm diệt virus có phát hiện hết keylogger không?
Không hết. Mã độc mới hoặc chạy "chộp rồi chạy" có thể lọt qua. Diệt virus là một lớp, không thay được thói quen không chạy tệp lạ.
Dùng copy dán mật khẩu có tránh được keylogger không?
Tránh được keylogger chỉ đọc phím, nhưng một số mã độc đọc cả khay nhớ tạm. Trình quản lý mật khẩu tự điền và khoá bảo mật vẫn là cách tốt hơn.
Máy Mac hoặc điện thoại có bị keylogger không?
Có. MITRE nêu ví dụ mã độc MacMa trên macOS bắt phím gõ. Điện thoại cũng có mã độc đọc nội dung nhập, nên nguyên tắc cài ứng dụng từ nguồn chính thức vẫn áp dụng.
Nhập PIN ví cứng có bị keylogger ghi lại không?
Nếu nhập PIN trên chính màn hình hoặc nút của ví cứng thì máy tính không thấy. Một số ví nhập PIN theo bố cục xáo trộn hiển thị trên máy, kiểu này cũng được thiết kế để keylogger chỉ thấy vị trí bấm, không thấy số.
Duyệt bởi Ban biên tập HODL.VN · Cập nhật 09/11/2026
Ứng dụng HODL
Tải app HODL
Bảng giá, cảnh báo giá và bài phân tích ngay trên điện thoại.
