
Bảo mật tài khoản sàn: API key, danh sách rút, hạn mức
Nội dung bài10 phần
Độ khó: Trung cấp
Tài khoản trên sàn giao dịch là nơi nhiều người giữ phần lớn tài sản số, nên một mật khẩu bị lộ có thể mất tất cả. Bài này tập hợp các lớp bảo vệ chung cho mọi sàn: khoá bảo mật, danh sách địa chỉ rút, hạn mức và quyền API key. Nội dung chỉ nhằm giải thích kiến thức, không phải khuyến nghị đầu tư.
Điểm chính
- Tài khoản sàn cần nhiều lớp: mật khẩu riêng, 2FA mạnh, danh sách địa chỉ rút, hạn mức
- API key chỉ nên cấp quyền đọc và giao dịch, không cấp quyền rút tiền
- Chặn kẻ tấn công ở khâu rút tiền quan trọng hơn chặn ở khâu đăng nhập
- Vụ rò rỉ khoảng 100.000 API key cho thấy giao khoá cho bên thứ ba mang rủi ro riêng
- Kiểm tra định kỳ thiết bị đang đăng nhập và khoá API còn hiệu lực
Vì sao tài khoản sàn là mục tiêu
Tài khoản sàn có hai đặc điểm hấp dẫn với kẻ xấu: chứa tiền có giá trị cao và có thể rút ngay ra địa chỉ ngoài. Giao dịch blockchain không đảo ngược được, nên tiền đã rút khó đòi lại.
Vì vậy mục tiêu bảo mật là làm sao để dù kẻ xấu vào được tài khoản, chúng vẫn không rút được tiền hoặc chỉ rút được rất ít.
Lớp một: đăng nhập
Làm bốn việc cơ bản:
- Mật khẩu dài, duy nhất cho sàn, lưu trong trình quản lý mật khẩu
- Email dùng cho sàn là email riêng, có 2FA, vì kẻ chiếm được email có thể đặt lại mật khẩu sàn
- 2FA bằng khoá bảo mật hoặc passkey nếu sàn hỗ trợ, ứng dụng tạo mã là phương án thay thế, xem 2FA cho tài khoản crypto
- Bỏ SMS khỏi những chỗ có thể bỏ
Passkey và khoá bảo mật chỉ hoạt động với đúng tên miền đã đăng ký, nên trang giả không lấy được xác nhận. Khoảng 99% lừa đảo hàng loạt bị chặn bởi xác nhận trên thiết bị theo nghiên cứu của Google, trong khi khoá bảo mật là cách duy nhất không bị lừa nhắm mục tiêu thành công trong nghiên cứu đó.
Lớp hai: danh sách địa chỉ rút
Danh sách địa chỉ rút (whitelist, address book) chỉ cho phép rút tới những địa chỉ đã được đăng ký từ trước. Một số sàn còn áp thời gian chờ khi thêm địa chỉ mới.
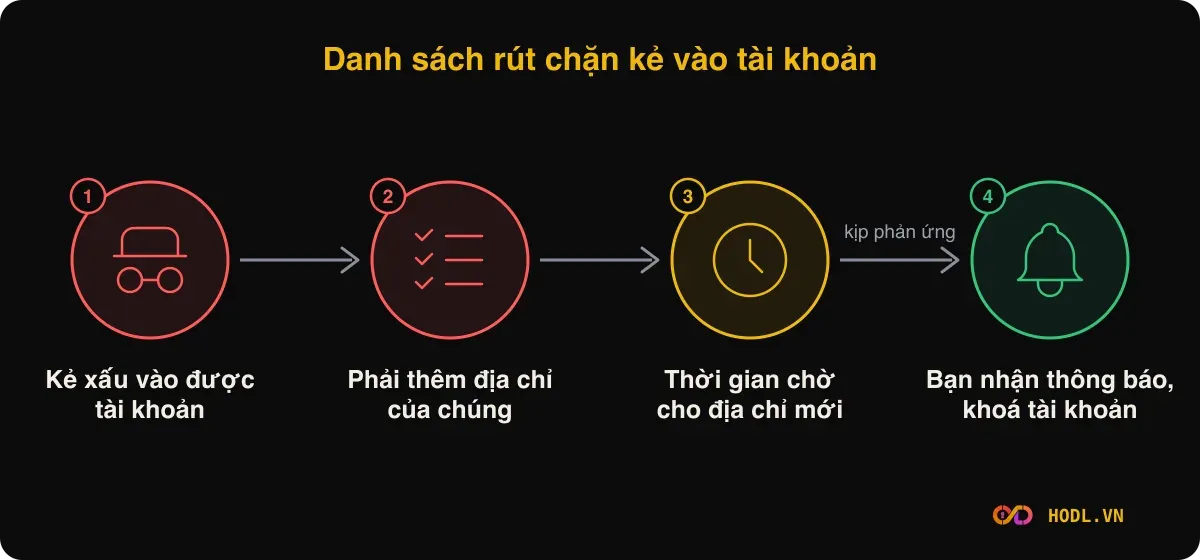
Điểm mạnh nằm ở thời gian chờ. Kẻ xấu vào được tài khoản vẫn phải thêm địa chỉ của chúng rồi chờ, cho bạn thời gian nhận thông báo và khoá tài khoản.
Cách dùng: đăng ký sẵn địa chỉ ví cá nhân của bạn, bật chế độ chỉ rút tới địa chỉ đã đăng ký. Kiểm tra kỹ địa chỉ bằng nhiều đoạn đầu và cuối, tránh bị address poisoning.
Lớp ba: hạn mức và thông báo
Đặt hạn mức rút 24 giờ ở mức bạn thật sự cần. Ví dụ minh hoạ: nếu thường chỉ rút tối đa 2.000 USD mỗi ngày mà hạn mức đang là 100.000 USD, bạn đang mở cửa rộng gấp 50 lần mức cần.
Bật thông báo email và ứng dụng cho: đăng nhập từ thiết bị mới, đổi 2FA, thêm địa chỉ rút, tạo API key. Hãy xem các thông báo này là chuông báo cháy, thấy lạ thì đổi mật khẩu và khoá tài khoản ngay.
Nhiều sàn có mã chống phishing (anti-phishing code) do bạn đặt, chèn vào mọi email chính thức. Email không có mã đó là email giả.
Lớp bốn: API key
API key cho phép phần mềm khác hành động thay bạn trên sàn, như bot giao dịch hay công cụ theo dõi danh mục. Mỗi key có các quyền riêng. Nguyên tắc:
Quyền | Nên cấp? | Lý do |
|---|---|---|
Đọc số dư, lịch sử | Có, nếu cần | Rủi ro thấp |
Giao dịch | Chỉ khi dùng bot | Có thể bị lạm dụng để thao túng giá |
Rút tiền | Không | Quyền nguy hiểm nhất |
Thêm vào đó:
- Giới hạn key chỉ chạy từ địa chỉ IP bạn chỉ định, nếu sàn hỗ trợ
- Mỗi dịch vụ dùng một key riêng, để thu hồi dễ
- Xoá key không còn dùng
- Không dán key vào chat, ảnh chụp hay kho mã nguồn công khai
Vụ thật: 100.000 API key bị lộ
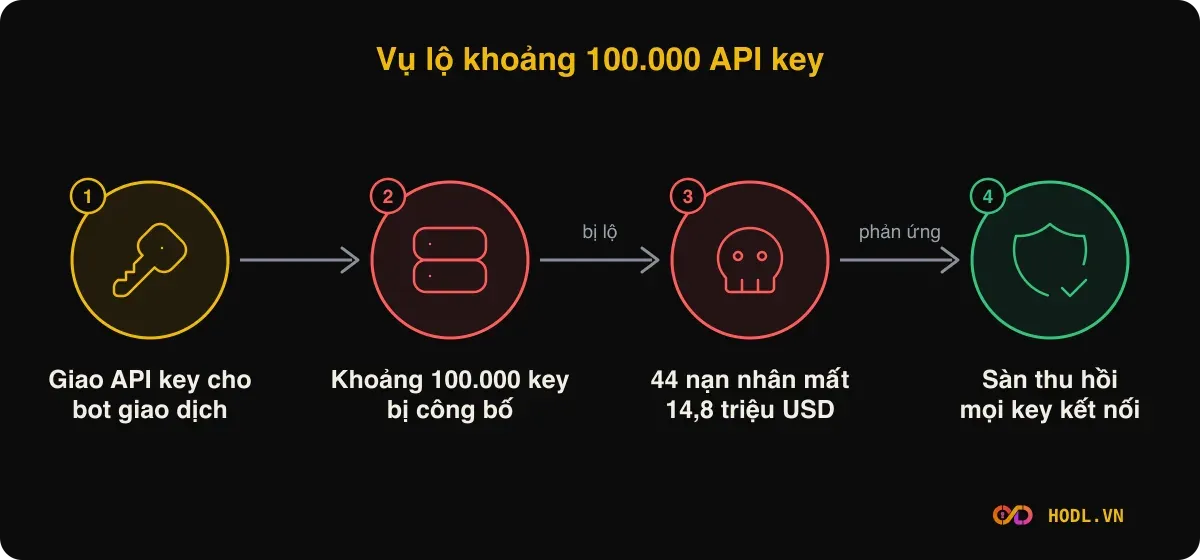
Cuối tháng 12/2022, một người dùng ẩn danh trên Twitter công bố khoảng 100.000 API key của người dùng dịch vụ bot giao dịch 3Commas. Ban đầu công ty phủ nhận và nói đây là phishing. Ngày 28/12/2022, đồng sáng lập Yuriy Sorokin xác nhận dữ liệu trong các tệp là thật.
Theo Decrypt, người dùng báo mất khoảng 22 triệu USD. Nhà điều tra ZachXBT xác minh 44 nạn nhân mất tổng 14,8 triệu USD. 3Commas đề nghị các sàn thu hồi mọi key kết nối với họ, và người dùng được khuyên tắt key.
Bài học: khi giao API key cho bên thứ ba, bạn gánh thêm rủi ro từ hệ thống của họ. Giới hạn quyền, bật khoá IP nếu có, và coi key như mật khẩu. Nếu chỉ cần theo dõi danh mục, quyền chỉ đọc là lựa chọn ít rủi ro hơn.
Lớp năm: thiết bị, phiên đăng nhập
Mật khẩu và 2FA không bảo vệ được nếu phiên đăng nhập bị đánh cắp. Google ghi nhận kỹ thuật pass-the-cookie: mã độc lấy cookie trình duyệt rồi dùng để vào tài khoản mà không cần mật khẩu. Hiểu rõ thêm ở bài cookie là gì.
Việc nên làm:
- Giữ trình duyệt dùng cho tài khoản sàn tách biệt, ít tiện ích
- Đăng xuất khi dùng xong, nhất là trên thiết bị chung
- Xem danh sách thiết bị đang đăng nhập và gỡ thiết bị lạ
- Không dùng WiFi công cộng cho tài khoản sàn, xem WiFi công cộng không an toàn
Khi nghi ngờ bị chiếm tài khoản
Làm ngay theo thứ tự:
- Dùng chức năng khoá tài khoản hoặc tạm dừng rút tiền nếu có
- Đổi mật khẩu email, rồi mật khẩu sàn, thu hồi mọi API key
- Gỡ thiết bị lạ và đặt lại 2FA
- Liên hệ hỗ trợ qua kênh chính thức do bạn tự mở, không qua link trong thư
Danh sách đầy đủ nằm ở trang bảo mật tiền mã hóa. Với số tiền không cần giao dịch, giữ ngoài sàn bằng ví cứng là lớp bảo vệ mạnh nhất.
Học tiếp trong khoá Crypto
Các bài học liên quan trong Khoá học Crypto của HODL.VN:
- KYC và 2FA: xác minh danh tính, khoá tài khoản sàn
- Chọn sàn giao dịch crypto: tiêu chí cần soát
- CEX và DEX: sàn tập trung khác sàn phi tập trung
Câu hỏi thường gặp
Danh sách địa chỉ rút có làm rút tiền bất tiện không?
Có, thêm địa chỉ mới phải chờ. Nhưng bạn chỉ thêm một lần cho mỗi ví của mình. Thời gian chờ chính là thứ bảo vệ bạn.
API key chỉ đọc có an toàn không?
Rủi ro thấp hơn nhiều vì không giao dịch hay rút được. Tuy vậy key đọc vẫn lộ ra lịch sử và số dư của bạn, nên vẫn cần giữ kín.
Nên giữ bao nhiêu tiền trên sàn?
Chỉ phần bạn cần cho giao dịch. Phần giữ dài hạn nên chuyển về ví tự quản. Xem ví nóng và ví lạnh.
Có nên dùng chung mật khẩu sàn với tài khoản khác không?
Không. Một vụ rò rỉ ở dịch vụ khác có thể làm lộ mật khẩu, và kẻ xấu sẽ thử chính mật khẩu đó trên sàn. Mỗi tài khoản một mật khẩu riêng.
Email thông báo rút tiền có thể giả không?
Có. Hãy kiểm tra mã chống phishing và đừng bấm link trong thư, mà tự mở ứng dụng hoặc gõ địa chỉ sàn. Xem phishing là gì.
Duyệt bởi Ban biên tập HODL.VN · Cập nhật 09/11/2026
Ứng dụng HODL
Tải app HODL
Bảng giá, cảnh báo giá và bài phân tích ngay trên điện thoại.
