
Cookie là gì và vì sao cookie phiên bị đánh cắp
Nội dung bài8 phần
Độ khó: Người mới
Cookie là mẩu dữ liệu nhỏ trang web gửi cho trình duyệt để nhớ bạn, nhờ đó bạn không phải đăng nhập lại ở mỗi trang. Nhưng cookie cũng dùng để theo dõi hành vi, và cookie phiên bị đánh cắp cho kẻ xấu vào tài khoản mà không cần mật khẩu. Nội dung chỉ nhằm giải thích kiến thức, không phải khuyến nghị đầu tư.
Điểm chính
- Cookie là dữ liệu trình duyệt lưu cho từng trang, dùng để giữ đăng nhập, ghi nhớ cài đặt và theo dõi
- Cookie bên thứ ba cho phép bên quảng cáo ghép hồ sơ duyệt web qua nhiều trang
- Cookie phiên bị đánh cắp có thể vượt qua cả mật khẩu và 2FA
- Vụ chiếm kênh YouTube năm 2021 cho thấy cookie bị lấy qua tệp độc hại gửi dưới vỏ lời mời hợp tác
- Đăng xuất, tách trình duyệt và không chạy tệp lạ là cách tự bảo vệ hiệu quả
Cookie là gì
HTTP vốn không nhớ gì giữa các yêu cầu. Để trang web biết bạn là ai, máy chủ gửi một cookie qua tiêu đề Set-Cookie, trình duyệt lưu lại và gửi kèm ở mọi yêu cầu sau tới cùng máy chủ.
MDN liệt kê ba công dụng chính:
- Quản lý phiên: giữ trạng thái đăng nhập, giỏ hàng
- Cá nhân hoá: ngôn ngữ, giao diện
- Theo dõi: ghi lại và phân tích hành vi người dùng
Cookie không phải chương trình và không tự chạy. Nó chỉ là dữ liệu, nhưng dữ liệu đó có thể chứa chìa khoá để vào tài khoản của bạn.
Cookie bên thứ nhất và bên thứ ba
Loại | Ai đặt | Dùng để |
|---|---|---|
Bên thứ nhất | Trang bạn đang xem | Đăng nhập, cài đặt, đếm lượt truy cập |
Bên thứ ba | Nội dung nhúng từ trang khác (quảng cáo, tiện ích phân tích) | Theo dõi bạn qua nhiều trang |
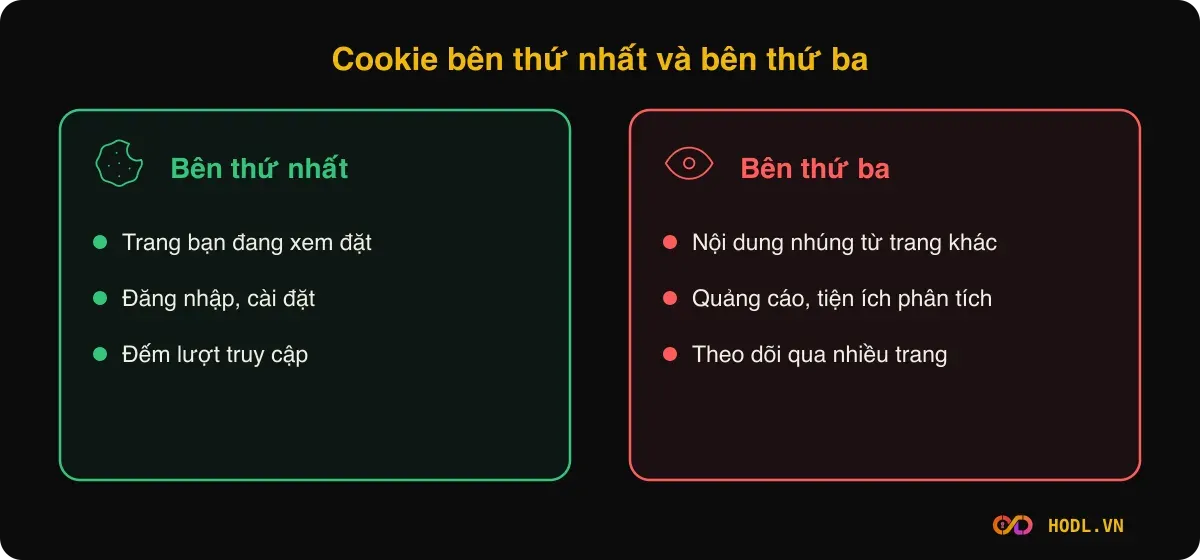
Cookie bên thứ ba cho phép một bên ghép lịch sử duyệt web của bạn ở nhiều trang thành một hồ sơ. MDN ghi nhận các trình duyệt ngày càng chặn loại cookie này theo mặc định.
Xoá cookie không chặn được mọi hình thức theo dõi. Một kỹ thuật khác dựa vào cấu hình thiết bị, xem device fingerprinting.
Cookie phiên và đăng nhập
Sau khi bạn đăng nhập, máy chủ cấp một mã phiên và gửi qua cookie. Từ đó, mỗi yêu cầu kèm mã này là đủ để máy chủ tin đó là bạn. MDN nhấn mạnh rằng nếu mã phiên bị lấy, kẻ khác có thể mạo danh bạn để vào tài khoản ngân hàng hoặc mua sắm.
Với người dùng crypto, tài khoản sàn và ví trên trình duyệt đều dựa vào cơ chế phiên. Nếu cookie phiên của sàn bị lấy, kẻ tấn công vào thẳng tài khoản đang đăng nhập.
Ba thuộc tính bảo vệ cookie
Phía người làm trang web có thể đặt thuộc tính để giảm rủi ro:
HttpOnly: mã JavaScript không đọc được cookie, giảm nguy cơ bị lấy qua lỗi XSSSecure: chỉ gửi cookie qua HTTPSSameSite: kiểm soát việc gửi cookie khi yêu cầu đến từ trang khác, giúp hạn chế tấn công giả mạo yêu cầu
Những thuộc tính này không cứu được trường hợp mã độc đã chạy trên máy bạn và đọc thẳng dữ liệu của trình duyệt. MDN ghi rõ Secure không bảo vệ trước người có quyền truy cập đĩa của máy khách.
Vụ thật: chiếm kênh YouTube
Ngày 20/10/2021, nhóm Threat Analysis Group của Google công bố một chiến dịch nhắm vào những người làm YouTube. Kẻ tấn công giả làm công ty gửi lời mời hợp tác, chào bản dùng thử phần mềm diệt virus, VPN, trình phát nhạc hay trò chơi. Khi nạn nhân đồng ý, họ nhận một trang tải phần mềm giả, hoặc tệp PDF trên Google Drive chứa liên kết độc.
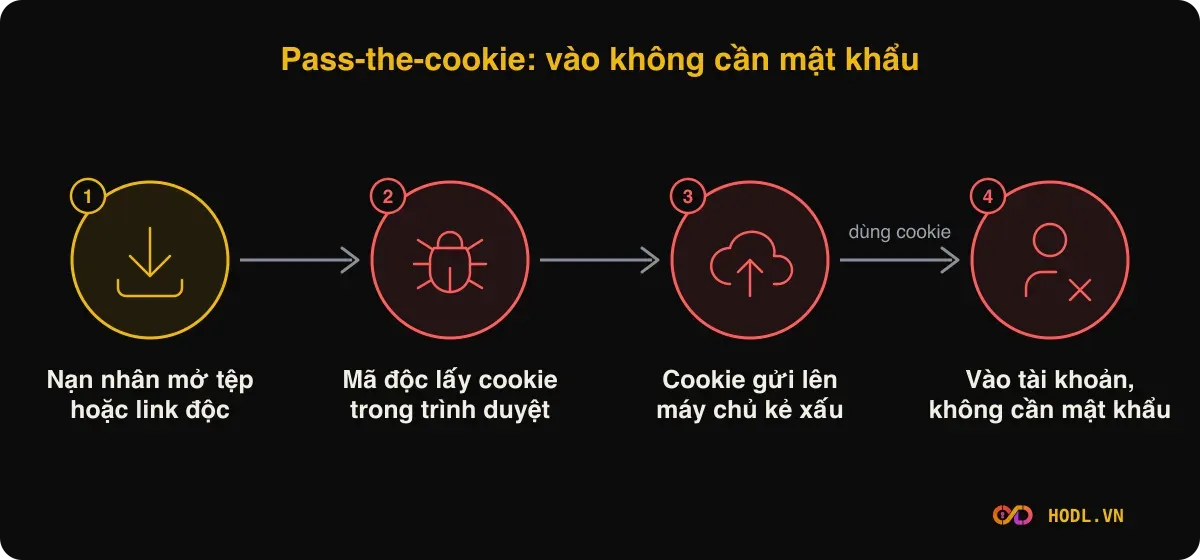
Phần mềm độc hại lấy cookie trong trình duyệt rồi gửi lên máy chủ của kẻ tấn công. Google gọi đây là tấn công pass-the-cookie: truy cập tài khoản bằng cookie phiên, không cần mật khẩu. Kẻ xấu chạy mã độc theo kiểu "chộp rồi chạy" để lại ít dấu vết.
Quy mô theo Google: khoảng 15.000 tài khoản do kẻ tấn công tạo, ít nhất 1.011 tên miền chỉ để phát tán mã độc. Kênh bị chiếm được bán với giá từ 3 đến 4.000 USD tuỳ số người đăng ký, hoặc đổi tên thành kênh giả danh công ty công nghệ để phát livestream lừa đảo crypto hứa tặng quà đổi lấy "khoản đóng góp" ban đầu.
Bài học không giới hạn ở YouTube. Bất kỳ tài khoản nào dựa vào cookie phiên, gồm sàn giao dịch, đều chịu cùng kiểu rủi ro nếu máy bị nhiễm mã độc.
Cách tự bảo vệ
Với cookie phiên:
- Đăng xuất khi dùng xong tài khoản sàn, nhất là trên thiết bị không phải của bạn
- Dùng một hồ sơ trình duyệt riêng cho tài khoản tài chính, cài ít tiện ích nhất
- Không chạy tệp lạ từ email, kể cả lời mời hợp tác trông chuyên nghiệp. Google khuyên quét tệp bằng phần mềm diệt virus hoặc VirusTotal trước khi mở
- Bật Enhanced Safe Browsing trong Chrome và đừng bỏ qua cảnh báo
- Bật 2FA và xem thêm bảo mật tài khoản sàn
Với quyền riêng tư:
- Chặn cookie bên thứ ba trong phần cài đặt trình duyệt
- Xoá cookie định kỳ hoặc dùng chế độ riêng tư cho việc nhạy cảm
- Cân nhắc trình duyệt có chặn theo dõi mặc định
Mã độc lấy cookie thường đến qua phishing, xem phishing là gì. Một dạng liên quan là phần mềm ghi phím, xem keylogger là gì. Danh sách đầy đủ ở trang bảo mật tiền mã hóa.
Học tiếp trong khoá Crypto
Các bài học liên quan trong Khoá học Crypto của HODL.VN:
Câu hỏi thường gặp
Cookie có phải là virus không?
Không. Cookie là dữ liệu văn bản, không thể tự chạy. Rủi ro đến từ việc cookie bị theo dõi hoặc bị mã độc đánh cắp.
Xoá cookie có đăng xuất bạn khỏi mọi trang không?
Có, vì mã phiên bị xoá. Bạn sẽ phải đăng nhập lại và nhập 2FA ở từng trang, đây là cái giá nhỏ so với rủi ro giữ phiên cũ.
2FA có bảo vệ khi cookie bị đánh cắp không?
Không hoàn toàn. Cookie phiên được cấp sau khi bạn đã qua 2FA, nên kẻ có cookie không phải qua bước đó. Vì vậy cần cả việc giữ máy sạch và đăng xuất.
Chế độ ẩn danh có chống theo dõi không?
Chế độ này xoá cookie khi đóng cửa sổ nên giảm theo dõi dài hạn qua cookie. Nó không giấu địa chỉ IP hay cấu hình thiết bị, và không bảo vệ khỏi mã độc.
Từ chối cookie trên biểu ngữ có an toàn hơn không?
Từ chối cookie không cần thiết giúp giảm theo dõi. Nó không ảnh hưởng đến cookie phiên cần cho đăng nhập.
Duyệt bởi Ban biên tập HODL.VN · Cập nhật 09/11/2026
Ứng dụng HODL
Tải app HODL
Bảng giá, cảnh báo giá và bài phân tích ngay trên điện thoại.
