
Ransomware là gì và vì sao đòi tiền mã hóa
Nội dung bài9 phần
Độ khó: Người mới
Ransomware (phần mềm tống tiền) khoá máy hoặc mã hoá tệp của bạn, rồi đòi một khoản tiền để trả lại quyền truy cập. Kẻ gian thường đòi bằng tiền mã hóa vì có thể nhận mà không qua ngân hàng. Nội dung chỉ nhằm giải thích kiến thức, không phải khuyến nghị đầu tư.
Điểm chính
- Ransomware mã hoá dữ liệu trên thiết bị, rồi đòi chuộc, thường bằng Bitcoin hoặc coin khác.
- Nó vào máy qua email có tệp đính kèm, lỗ hổng chưa vá hoặc truy cập từ xa bị lộ mật khẩu.
- Trả tiền không bảo đảm nhận được khoá giải mã.
- Phòng thủ gồm sao lưu ngoại tuyến, cập nhật bản vá và không mở tệp lạ.
Ransomware hoạt động thế nào
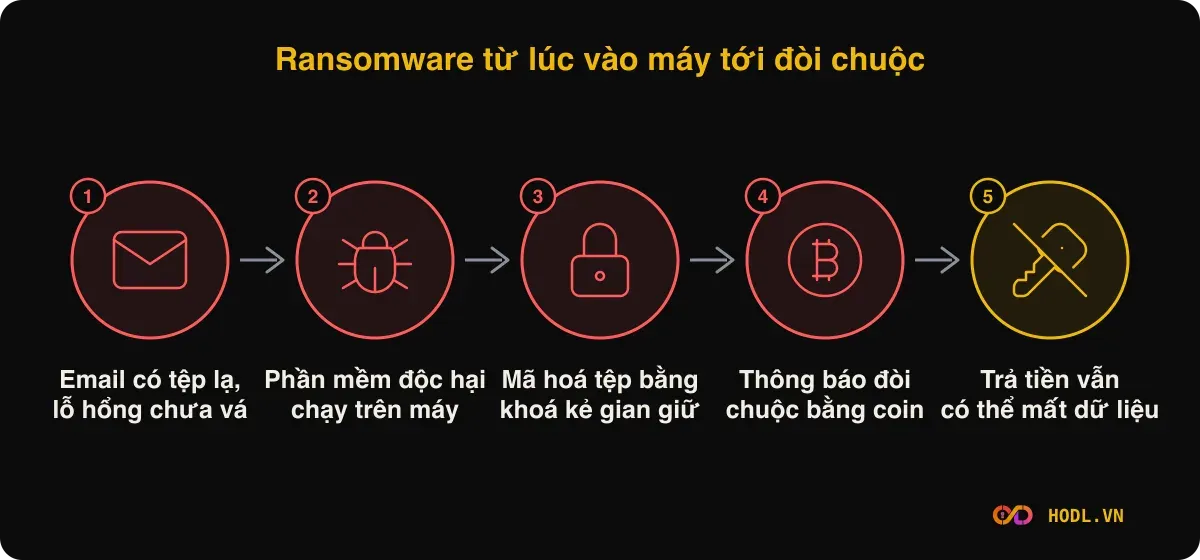
Phần mềm chạy trên máy nạn nhân, mã hoá tệp bằng khoá mà kẻ gian giữ, rồi hiện thông báo đòi tiền và hướng dẫn trả. No More Ransom, dự án do cảnh sát và các hãng an ninh lập, mô tả đây là phần mềm độc hại khoá thiết bị hoặc mã hoá tệp, và việc trả tiền không bảo đảm lấy lại dữ liệu.
Với tiền mã hóa, ransomware liên quan theo hai cách. Thứ nhất, khoản chuộc thường đòi bằng coin. Thứ hai, nếu máy bị nhiễm chứa tệp ví hoặc ghi chú seed phrase dạng tệp, bạn có thể mất quyền truy cập cả hai thứ cùng lúc.
WannaCry: 12/05/2017
Cơ quan Kiểm toán Quốc gia Anh (NAO) ghi nhận WannaCry bùng phát toàn cầu ngày 12/05/2017, ảnh hưởng hơn 200.000 máy tính ở ít nhất 100 quốc gia. Hệ thống y tế NHS ở Anh bị ảnh hưởng nặng dù không phải mục tiêu riêng.
Số liệu NAO: ít nhất 80 trong 236 trust của NHS tại Anh bị nhiễm hoặc phải tắt hệ thống để phòng ngừa, cộng thêm 603 đơn vị y tế khác bị nhiễm, gồm 595 phòng khám gia đình. NHS England xác định 6.912 cuộc hẹn bị huỷ và ước tính hơn 19.000 cuộc hẹn bị huỷ tổng cộng.
Mọi tổ chức NHS bị nhiễm đều dùng hệ điều hành Windows chưa vá hoặc không còn hỗ trợ. Microsoft đã phát hành bản vá MS17-010 cho lỗ hổng SMBv1 ngày 14/03/2017, gần hai tháng trước vụ tấn công. NAO cho biết không tổ chức NHS nào trả tiền chuộc. Tối 12/05/2017 một nhà nghiên cứu bảo mật kích hoạt "kill switch" làm WannaCry ngừng khoá thiết bị.
Bài học chính: bản vá có sẵn nhưng chưa được cài.
Locky và hồ sơ đòi tiền
Proofpoint ghi nhận Locky lần đầu ngày 16/02/2016. Nó lan qua thư rác kèm tệp Word có macro, người dùng phải bật macro thì mã mới chạy. Nạn nhân được hướng dẫn mua bitcoin gửi tới địa chỉ chỉ định, và Proofpoint khi đó chưa xác nhận được việc trả tiền có dẫn tới giải mã hay không.
Một ví dụ về việc trả tiền: đầu tháng 02/2016, Hollywood Presbyterian Medical Center ở Mỹ bị khoá mạng. Giám đốc điều hành bệnh viện cho biết họ đã trả 40 bitcoin, khoảng 17.000 USD thời điểm đó, theo Fortune. Ví dụ này minh hoạ rằng cả tổ chức cũng có lúc chọn trả để khôi phục hệ thống, dù không có gì đảm bảo.
GandCrab: ransomware cho thuê
Bitdefender mô tả GandCrab theo mô hình ransomware dưới dạng dịch vụ: các đối tác dùng giao diện web để tuỳ chỉnh thông báo, còn nhà phát triển lấy 30% số tiền mỗi nạn nhân trả. Mức đòi dao động từ 600 USD đến 700.000 USD cho mỗi nạn nhân, tuỳ giá trị dữ liệu. GandCrab nhận cả Bitcoin lẫn DASH, một coin tập trung vào giao dịch nhanh.
Bitdefender kể rằng khi công cụ giải mã miễn phí ra mắt, hơn 1.700 lượt giải mã thành công được ghi nhận trong vài giờ. Điều này cho thấy kiểm tra các công cụ miễn phí trước khi trả tiền có thể đáng giá.
Quy mô tiền chuộc
Chainalysis theo dõi các khoản thanh toán ransomware trên blockchain. Họ ghi nhận 567 triệu USD năm 2022, và năm 2023 vượt 1 tỷ USD, mức cao nhất từng quan sát.
Chainalysis gọi các con số này là ước tính thận trọng, có thể tăng khi phát hiện thêm địa chỉ ransomware. Chúng cũng không gồm thiệt hại gián tiếp như gián đoạn kinh doanh hay chi phí khắc phục.
Checklist phòng thủ
- Sao lưu 3 bản, trong đó ít nhất một bản ngoại tuyến hoặc không kết nối thường xuyên, và thử khôi phục định kỳ.
- Cập nhật hệ điều hành và phần mềm ngay khi có bản vá, như bài học WannaCry.
- Không bật macro trong tệp đính kèm không rõ nguồn. Xem thêm phishing.
- Dùng 2FA và mật khẩu riêng cho truy cập từ xa, xem xác thực hai lớp.
- Không lưu seed phrase dạng tệp trên máy tính. Xem seed phrase là gì.
- Giữ tài sản lớn ở ví lạnh, tách khỏi máy dùng hằng ngày, xem ví nóng và ví lạnh.
- Cẩn thận phần mềm theo dõi bàn phím cài lén, xem keylogger.
Khi đã bị nhiễm
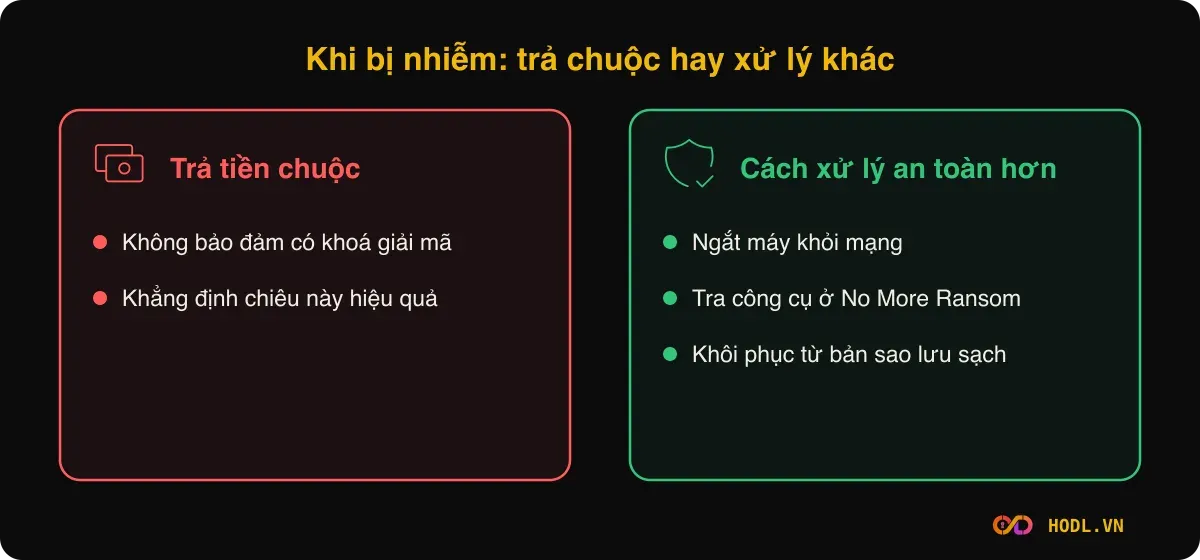
- Ngắt máy khỏi mạng để hạn chế lan sang thiết bị khác.
- Không trả tiền ngay. No More Ransom khuyên không trả vì trả chỉ khẳng định ransomware hiệu quả và bạn có thể không nhận được khoá.
- Tra tên ransomware trên trang No More Ransom để xem có công cụ giải mã miễn phí không. Dự án có kho công cụ giải mã cho nhiều họ ransomware, nhưng không phải họ nào cũng có.
- Báo cáo cho cơ quan chức năng ở nơi bạn sống và giữ bằng chứng.
- Khôi phục từ bản sao lưu sạch sau khi làm sạch hệ thống.
Học tiếp trong khoá Crypto
Các bài học liên quan trong Khoá học Crypto của HODL.VN:
Câu hỏi thường gặp
Ransomware có lấy tiền mã hóa trong ví của tôi không?
Bản thân ransomware mã hoá tệp rồi đòi chuộc, không trực tiếp rút ví. Tuy vậy nếu máy chứa tệp ví hoặc seed phrase dạng tệp, bạn có thể mất truy cập hoặc bị lộ chúng.
Trả tiền chuộc có lấy lại được dữ liệu không?
Không chắc. No More Ransom cảnh báo trả tiền không bảo đảm nhận được khoá giải mã. Trong thời điểm Locky xuất hiện, Proofpoint cũng chưa xác nhận kẻ gian có giải mã sau khi nhận tiền.
Vì sao kẻ gian đòi bằng Bitcoin?
Tiền mã hóa cho phép nhận tiền không qua ngân hàng. Tuy nhiên giao dịch công khai nên các hãng như Chainalysis vẫn theo dõi được các địa chỉ nhận.
Có công cụ giải mã miễn phí không?
Có cho một số họ, qua No More Ransom. Tra tên ransomware trên trang đó trước khi quyết định.
Cách phòng quan trọng nhất là gì?
Sao lưu ngoại tuyến và cập nhật bản vá. Hai việc này giải quyết trường hợp lớn nhất đã ghi nhận như WannaCry.
Duyệt bởi Ban biên tập HODL.VN · Cập nhật 09/11/2026
Ứng dụng HODL
Tải app HODL
Bảng giá, cảnh báo giá và bài phân tích ngay trên điện thoại.
