
Lừa đảo airdrop và token lạ trong ví
Nội dung bài8 phần
Độ khó: Người mới
Một sáng nào đó ví của bạn xuất hiện một token hoặc NFT lạ, kèm lời nhắn rằng bạn đủ điều kiện nhận thưởng. Nếu bạn vào trang "nhận quà" và ký một giao dịch, ví có thể bị rút sạch. Nội dung chỉ nhằm giải thích kiến thức, không phải khuyến nghị đầu tư.
Điểm chính
- Airdrop thật là việc dự án phát token miễn phí. Airdrop lừa đảo dùng cùng hình thức để dụ bạn ký một giao dịch nguy hiểm.
- Hầu hết thiệt hại đến từ một chữ ký cấp quyền, không phải từ việc nhận token.
- Nhận token lạ vào ví chưa gây mất tiền. Mất tiền xảy ra khi bạn tương tác với token hoặc trang liên quan.
- Nguyên tắc: không ký thứ bạn không hiểu và thu hồi các quyền đã cấp.
Airdrop thật và airdrop lừa đảo
Airdrop là cách dự án phân phát token cho người dùng, thường để thưởng người dùng sớm hoặc thu hút sự chú ý. Kẻ gian bắt chước hình thức này vì nó khiến người ta quen với việc "nhận miễn phí".
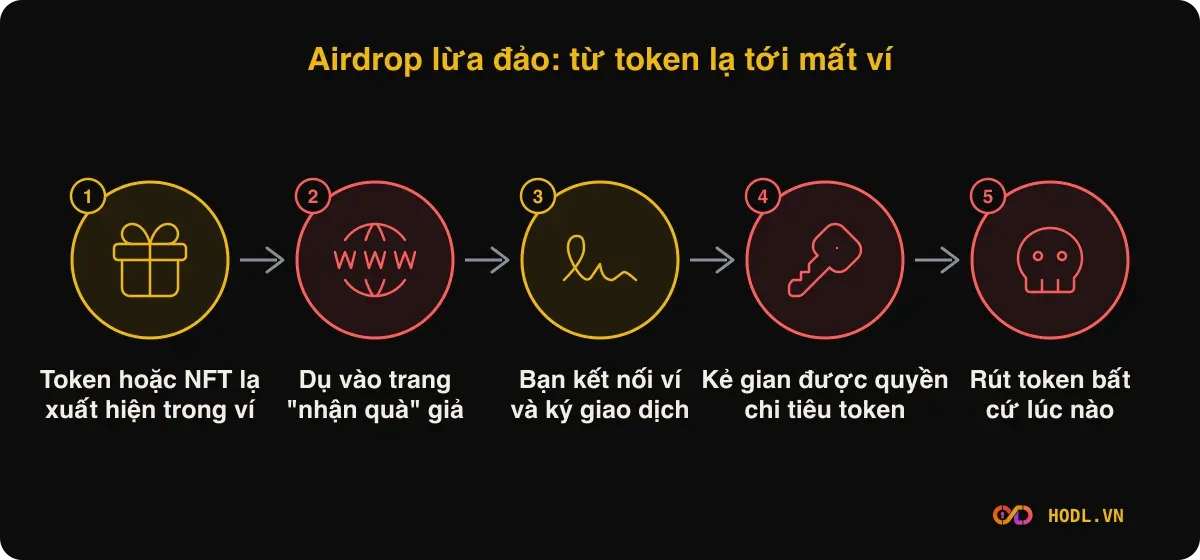
ethereum.org mô tả hai bước chính: kẻ lừa gửi một token hoặc NFT vào ví bạn, rồi dụ bạn tới một trang giả để nhận. Việc nhận thường đòi bạn kết nối ví và duyệt một giao dịch, và việc duyệt đó có thể làm lộ khoá hoặc chuyển tiền cho kẻ lừa.
Cơ chế mất tiền
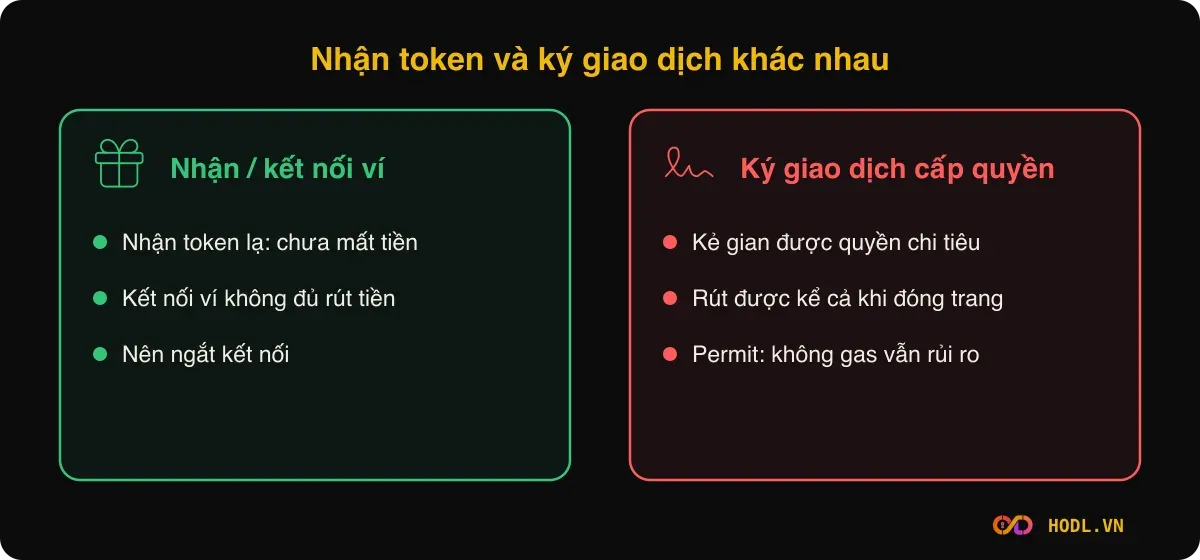
Kết nối ví không đủ để rút tiền. Chỗ nguy hiểm là bước ký. Một số giao dịch hợp lệ về mặt kỹ thuật nhưng cấp cho một địa chỉ khác quyền chi tiêu token của bạn.
ethereum.org cảnh báo không nên cho phép giới hạn chi tiêu không giới hạn, và chỉ duyệt đúng số lượng mà giao dịch cần. Khi đã cấp quyền, kẻ gian có thể rút token bất cứ lúc nào sau đó, kể cả khi bạn đã đóng trang.
Một biến thể khác là chữ ký ngoài chuỗi, không tốn phí gas nên dễ bị xem nhẹ. ScamSniffer ghi nhận chữ ký Permit là phương thức chính của phishing token năm 2024.
Số liệu thực tế
Theo báo cáo ScamSniffer ngày 03/01/2025, các công cụ "wallet drainer" (phần mềm rút ví) lấy khoảng 494 triệu USD từ 332.000 địa chỉ ví năm 2024, tăng 67% về giá trị so với năm trước. Báo cáo chỉ phản ánh dữ liệu ScamSniffer thu thập, nên không phải tổng thiệt hại toàn thị trường.
Trong 30 vụ mất trên 1 triệu USD, tổng 171 triệu USD, chữ ký Permit chiếm 56,7% thiệt hại, setOwner 31,9%. Vụ lớn nhất tháng 08/2024 là 55,48 triệu USD DAI qua một chữ ký setOwner.
Báo cáo liệt kê airdrop token hoặc NFT là một nguồn dẫn người dùng tới trang phishing, cạnh việc chiếm tài khoản mạng xã hội và liên kết Discord hết hạn. Báo cáo không tách riêng số thiệt hại do airdrop.
Dấu hiệu một airdrop đáng ngờ
- Token hoặc NFT xuất hiện trong ví khi bạn không tham gia gì.
- Tên token kèm đường link hoặc lời nhắn "claim", "visit to redeem".
- Trang nhận thưởng yêu cầu kết nối ví, rồi bật cửa sổ ký bạn không đọc hiểu.
- Tên miền giống dự án thật nhưng khác một ký tự.
- Link đến từ tin nhắn riêng, bình luận hoặc tài khoản mạng xã hội hay bị mạo danh.
- Có thời hạn gấp ("còn 10 phút") hoặc lời hứa nhận nhiều hơn khi chia sẻ.
- Yêu cầu nhập seed phrase. Không có airdrop thật nào cần việc này, xem thêm seed phrase là gì.
Cách xử lý khi thấy token lạ
- Đừng bấm vào link trong tên token hay mô tả. Đừng thử bán hoặc chuyển token đó.
- Kiểm tra thông tin airdrop trên kênh chính thức của dự án, mở bằng địa chỉ bạn tự gõ hoặc đã lưu.
- Nếu cần nhận airdrop thật, dùng ví riêng chỉ chứa ít tiền, tách khỏi ví lưu trữ chính. Xem thêm ví nóng và ví lạnh.
- Đọc nội dung cửa sổ ký. Nếu thấy từ như approve, permit, setApprovalForAll hay quyền với toàn bộ token mà bạn không chủ ý cấp, hãy dừng.
- Ẩn token lạ trong ví thay vì tương tác.
Thu hồi quyền đã cấp
Nếu bạn nghi đã ký nhầm, ngay lập tức chuyển tài sản còn lại sang địa chỉ ví mới tạo, rồi thu hồi quyền cũ. ethereum.org hướng dẫn dùng công cụ thu hồi quyền truy cập hợp đồng thông minh, giúp xem và huỷ các quyền chi tiêu đã cấp. Chỉ dùng công cụ lấy được từ nguồn bạn đã kiểm, vì trang thu hồi giả cũng tồn tại.
Nếu seed phrase đã lộ, thu hồi quyền chưa đủ: cần tạo ví mới và chuyển tài sản đi.
Các biện pháp rộng hơn ở bảo mật tiền mã hóa, và cách nhận biết trang giả ở phishing là gì.
Học tiếp trong khoá Crypto
Các bài học liên quan trong Khoá học Crypto của HODL.VN:
- Các kiểu lừa đảo tiền mã hoá phổ biến nhất
- Smart contract và dApp: ứng dụng chạy trên Ethereum
- Altcoin và meme coin: cơ hội ít, rủi ro nhiều
Câu hỏi thường gặp
Nhận token lạ trong ví có nguy hiểm không?
Việc nhận không mất tiền. Rủi ro đến khi bạn mở link kèm theo, kết nối ví tới trang lạ hoặc ký giao dịch liên quan.
Tôi đã kết nối ví nhưng chưa ký, có mất tiền không?
Chỉ kết nối thường không rút được tiền, vì rút cần chữ ký của bạn. Dù vậy nên ngắt kết nối và không tiếp tục tương tác.
Chữ ký không tốn gas có an toàn hơn không?
Không. Chữ ký ngoài chuỗi như Permit không tốn phí nhưng vẫn có thể cho phép kẻ gian chuyển token của bạn. ScamSniffer ghi nhận Permit là phương thức chính trong phishing token năm 2024.
Làm sao biết một airdrop là thật?
Kiểm tra thông báo trên kênh chính thức của dự án, mở bằng địa chỉ đã lưu từ trước. Airdrop thật không đòi seed phrase hay khoá riêng.
Có nên bán token lạ để lấy tiền không?
Không nên tương tác. Bán hoặc chuyển có thể kích hoạt hợp đồng độc hại hoặc dẫn tới trang giả.
Duyệt bởi Ban biên tập HODL.VN · Cập nhật 09/11/2026
Ứng dụng HODL
Tải app HODL
Bảng giá, cảnh báo giá và bài phân tích ngay trên điện thoại.
