
Tấn công DoS và DDoS với tiền mã hóa
Nội dung bài7 phần
Độ khó: Người mới
Một dịch vụ chỉ phục vụ được một số yêu cầu mỗi giây. DoS (Denial of Service, từ chối dịch vụ) là gửi quá nhiều yêu cầu, hoặc yêu cầu quá nặng, để người dùng thật không vào được. Khi có nhiều máy cùng tấn công, gọi là DDoS (Distributed DoS).
Nội dung chỉ nhằm giải thích kiến thức, không phải khuyến nghị đầu tư.
Điểm chính
- DoS và DDoS không đánh cắp tiền. Chúng chặn bạn vào dịch vụ đúng lúc cần.
- Mục tiêu thường gặp trong crypto: trang web và API của sàn, node, và hợp đồng thông minh có thao tác quá rẻ so với tài nguyên nó tốn.
- Ethereum năm 2016 phải tăng phí gas của một số lệnh vì chúng bị lợi dụng để làm chậm mạng.
- Việc nên làm: không để toàn bộ tài sản và đường truy cập vào một nơi, và cảnh giác link giả khi sự cố xảy ra.
DoS và DDoS khác nhau thế nào
DoS | DDoS | |
|---|---|---|
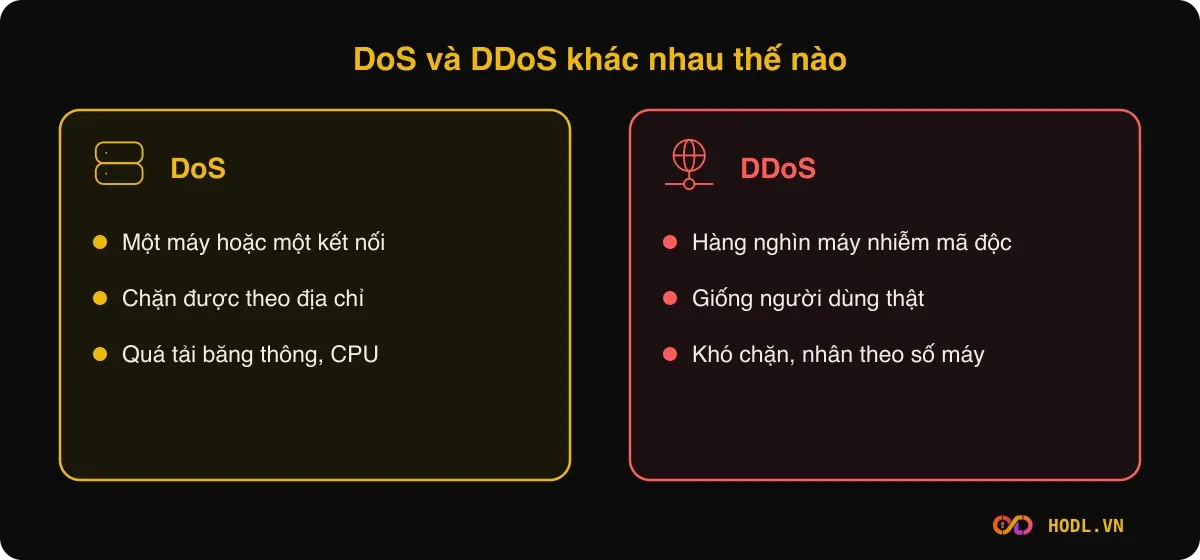
Nguồn tấn công | Một máy hoặc một kết nối | Hàng nghìn máy, thường là thiết bị bị nhiễm mã độc |
Dễ chặn không | Chặn được theo một địa chỉ | Khó, vì lưu lượng đến từ nhiều nơi như người dùng thật |
Cách gây hại | Quá tải băng thông, CPU, bộ nhớ hoặc lỗi logic | Cùng cách trên, nhân với số máy tham gia |
Ví dụ số giả định: một máy chủ xử lý được 1.000 yêu cầu mỗi giây. Nếu 10 triệu yêu cầu rơi vào nó mỗi phút, tức là khoảng 167.000 yêu cầu mỗi giây, nó bị quá tải gần 167 lần. Yêu cầu của người dùng thật chìm trong đống yêu cầu rác.
Vụ Mt. Gox, tháng 04/2013
Ngày 04/04/2013, sàn Mt. Gox thông báo họ đang chịu một đợt DDoS mà họ gọi là chưa từng thấy. Giao dịch bị trễ, nhiều người gặp lỗi 502 hoặc không đăng nhập được. Sàn nói đã thuê dịch vụ chống DDoS Prolexic nhưng vẫn phải chỉnh hệ thống mỗi vài giờ.
Sàn suy đoán kẻ tấn công muốn gây hoảng loạn bán tháo rồi mua vào lúc giá thấp. Đây là suy đoán của chính sàn, bài này không khẳng định động cơ. Bối cảnh là sàn có 57.000 tài khoản mới chỉ riêng tháng 03/2013, so với khoảng 100.000 cho cả năm 2012.
Vụ Bitcoin Gold, tháng 10/2017
Ngày 24/10/2017, ngay sau khi Bitcoin Gold tách khỏi Bitcoin, đội dự án báo trang web của họ chịu một đợt DDoS tới 10 triệu yêu cầu mỗi phút. Đội dự án nói đang làm việc với nhà cung cấp để chặn các địa chỉ IP tấn công.
Thời điểm ra mắt đồng coin mới là lúc người dùng tìm trang chính thức nhiều nhất. Khi trang chính thức không vào được, họ dễ bị dẫn sang trang khác.
DoS ở tầng blockchain
Tấn công không chỉ nhắm vào trang web. Mạng blockchain cũng có tài nguyên hữu hạn.
Ethereum, 2016. EIP-150, tạo ngày 24/09/2016, nêu rằng một số lệnh đọc trạng thái bị định giá quá thấp so với công sức máy tính phải bỏ ra, nên dễ bị lợi dụng để làm chậm mạng bằng giao dịch rác. Bản sửa tăng phí gas, áp dụng từ khối 2.463.000:
Lệnh | Gas cũ | Gas mới |
|---|---|---|
EXTCODESIZE | 20 | 700 |
BALANCE | 20 | 400 |
SLOAD | 50 | 200 |
CALL | 40 | 700 |
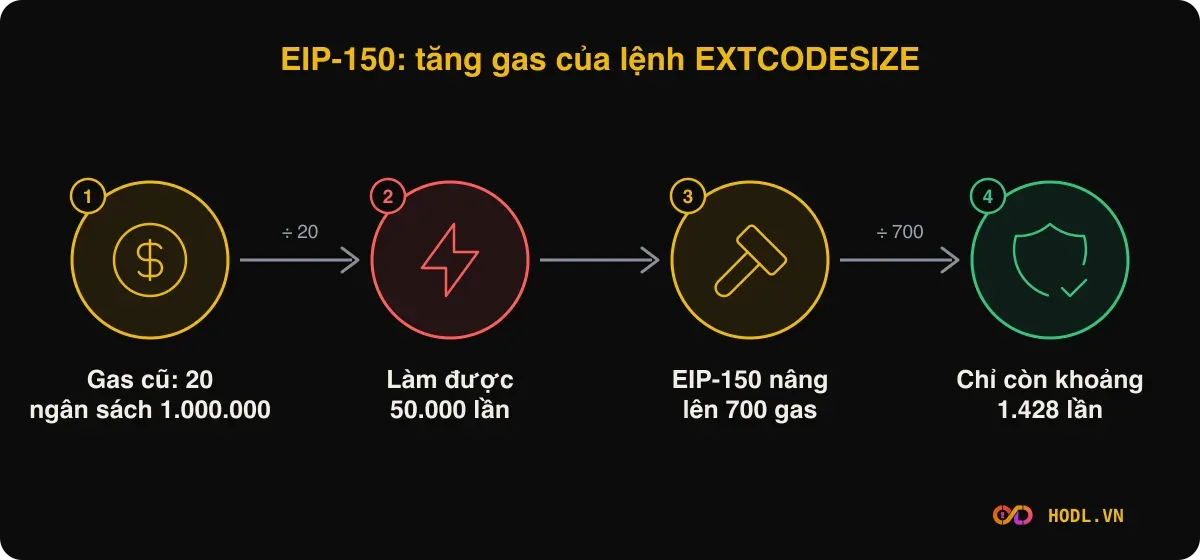
Ví dụ số cho lệnh EXTCODESIZE: một giao dịch có giới hạn 1.000.000 gas, nếu chỉ gọi lệnh này, làm được 1.000.000 ÷ 20 = 50.000 lần.
Sau khi tăng giá, chỉ làm được khoảng 1.428 lần (1.000.000 ÷ 700). Cùng ngân sách, kẻ tấn công làm được ít việc nặng hơn 35 lần.
Bitcoin Core, CVE-2018-17144. Thông báo ngày 20/09/2018 nói lỗi có một thành phần DoS: ở phiên bản 0.14.x, một giao dịch trong khối cố tiêu cùng một đầu ra hai lần sẽ làm node bị crash. Bản vá nằm trong 0.16.3. Các nhà phát triển cho biết họ không biết có nỗ lực khai thác nào.
Điểm chung: phí giao dịch và giới hạn kích thước khối là rào cản kinh tế chống làm quá tải. Chúng chỉ hiệu quả khi giá của một thao tác đủ phản ánh tài nguyên nó tốn. Đó là một phần của blockchain bảo mật nhờ đâu, và liên quan tới máy ảo (VM) vì gas là cách VM tính chi phí.
Dấu hiệu và cách phòng
Với dịch vụ bạn dùng, dấu hiệu thường là: chậm bất thường, lỗi 5xx, không tải được trang, ứng dụng quay mãi. Nó khác với việc tài khoản bị chiếm, vì mọi người cùng gặp lỗi chứ không riêng bạn.
Checklist cho người dùng:
- [ ] Có cách truy cập dự phòng: ứng dụng di động và web, ví cá nhân cho phần không cần giao dịch liên tục.
- [ ] Không gom toàn bộ tài sản vào một nơi. Xem thêm trang bảo mật tài khoản sàn giao dịch.
- [ ] Khi sàn gặp sự cố, chỉ dùng kênh thông báo chính thức mà bạn đã lưu từ trước. Đừng bấm link trong tin nhắn nói rằng hãy rút tiền ở trang khác.
- [ ] Không vội đặt lệnh lúc giá nhảy mạnh nếu hệ thống đang chậm: lệnh có thể không khớp như bạn nghĩ.
Với người vận hành dịch vụ, các lớp phòng thủ chung gồm giới hạn tần suất yêu cầu, lọc lưu lượng ở tầng mạng, và dịch vụ chống DDoS như cách Mt. Gox đã dùng. Với node, bài eclipse attack và Sybil attack mô tả các cách tấn công khác cũng dựa vào việc tạo ra nhiều kết nối giả.
Học tiếp trong khoá Crypto
Các bài học liên quan trong Khoá học Crypto của HODL.VN:
Câu hỏi thường gặp
DDoS có làm mất tiền trong ví của bạn không?
Không trực tiếp. Nó chỉ làm dịch vụ không phản hồi. Rủi ro gián tiếp là bạn không thao tác được đúng lúc, hoặc bị lừa trong lúc hoảng.
Blockchain có bị DDoS làm sập hoàn toàn được không?
Mạng phi tập trung gồm nhiều node nên khó sập cùng lúc. Nhưng từng node, từng dịch vụ truy cập như trang web, API, ví web vẫn có thể bị quá tải.
Vì sao các đợt tấn công thường nhắm vào lúc có sự kiện lớn?
Vì lúc đó có nhiều người cần truy cập và dịch vụ vốn đã căng. Hai vụ Mt. Gox 2013 và Bitcoin Gold 2017 đều xảy ra trong giai đoạn lượng truy cập tăng mạnh.
Làm sao phân biệt sự cố do DDoS và do quá tải tự nhiên?
Từ bên ngoài thường không phân biệt được. Hãy chờ thông báo chính thức của dịch vụ thay vì tự kết luận.
Duyệt bởi Ban biên tập HODL.VN · Cập nhật 09/11/2026
Ứng dụng HODL
Tải app HODL
Bảng giá, cảnh báo giá và bài phân tích ngay trên điện thoại.
