
Blockchain bảo mật nhờ đâu
Nội dung bài9 phần
Độ khó: Người mới
Blockchain khó bị sửa lén vì ba lớp bảo vệ ghép lại: mã băm nối các khối, quy tắc đồng thuận giữa các nút và chi phí kinh tế để tấn công. Nhưng chuỗi an toàn không có nghĩa mọi thứ chạy trên nó đều an toàn, vì phần lớn vụ mất tiền xảy ra ở ví, hợp đồng và cầu nối.
Nội dung chỉ nhằm giải thích kiến thức, không phải khuyến nghị đầu tư.
Điểm chính
- Mỗi khối chứa mã băm của khối trước, nên sửa một khối cũ làm hỏng mọi khối sau.
- Đồng thuận (Proof of Work, Proof of Stake) biến việc viết lại lịch sử thành chuyện đắt đỏ.
- Mô hình an toàn khi phần lớn sức mạnh hoặc tài sản đặt cọc thuộc về bên trung thực.
- Các vụ hack lớn thường nhắm ứng dụng và khoá, không phá chính chuỗi.
Lớp 1: chuỗi băm
Hàm băm biến một dữ liệu bất kỳ thành một dãy ký tự ngắn; đổi một chữ trong dữ liệu là dãy đó đổi hoàn toàn. Mỗi khối lưu mã băm của khối đứng trước, tạo thành một chuỗi.
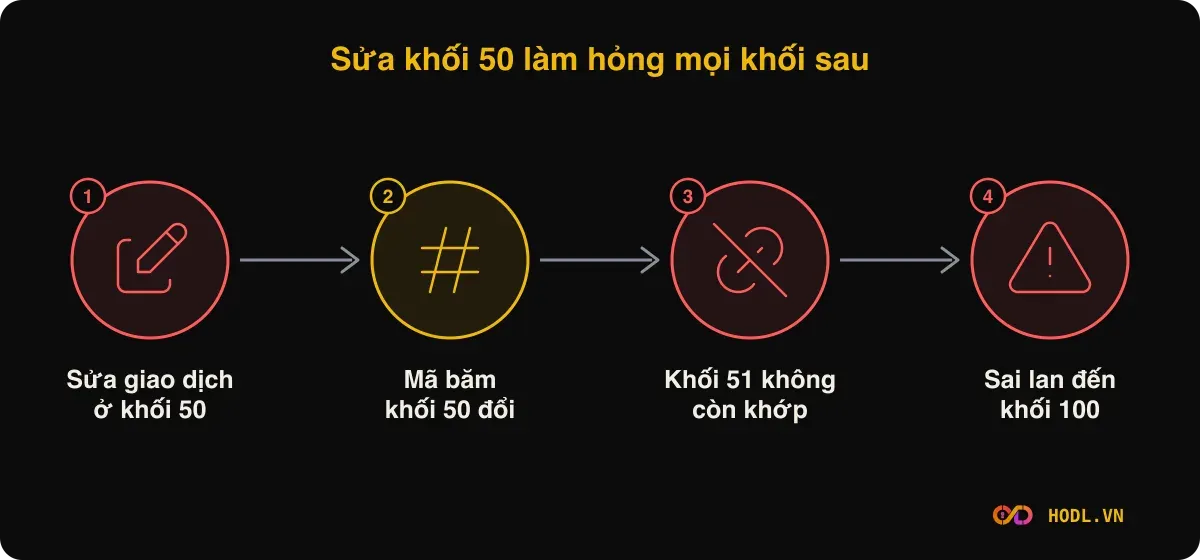
Ví dụ: chuỗi có 100 khối. Ai đó sửa một giao dịch ở khối 50, mã băm khối 50 đổi, khối 51 chứa mã băm cũ nên không còn khớp, rồi 52 cũng sai, và tiếp tục tới khối 100. Theo Ethereum.org, đổi một giao dịch cũ làm đổi mã băm của khối, nên việc sửa dễ bị phát hiện.
Lớp 2: đồng thuận
Hàng nghìn nút phải đồng ý khối nào hợp lệ mà không cần một bên trung tâm. Có hai cơ chế chính:
Proof of Work (PoW) | Proof of Stake (PoS) | |
|---|---|---|
Ai ghi khối | Thợ đào giải bài toán tính toán | Validator đặt cọc tài sản |
Thứ đắt đỏ | Điện và máy tính | Tài sản đặt cọc (Ethereum: 32 ETH mỗi validator) |
Gian lận thì sao | Tốn công mà khối bị bỏ | Bị phạt (slashing), mất một phần hoặc toàn bộ tiền cọc |
Quy tắc chuỗi hợp lệ | Chuỗi có nhiều công việc tích luỹ nhất | Chuỗi được chốt khi đủ hai phần ba tổng ETH đặt cọc bỏ phiếu |
Bài báo gốc của Bitcoin (2008) nói hệ thống an toàn khi các nút trung thực cùng nắm nhiều sức mạnh tính toán hơn mọi nhóm kẻ tấn công cộng tác với nhau.
Lớp 3: chi phí tấn công
Với PoW, muốn viết lại lịch sử, kẻ tấn công cần hơn 51% sức mạnh đào để đuổi kịp chuỗi thật. Ethereum.org lưu ý năng lượng tiêu tốn có thể lớn hơn thứ thu được.
Ví dụ số minh hoạ: một giao dịch đã có 6 khối chồng lên. Muốn đảo nó, kẻ tấn công phải tạo chuỗi riêng dài hơn chuỗi thật, tức làm lại công việc 6 khối và còn phải nhanh hơn toàn mạng trung thực.
Càng nhiều khối chồng lên, độ tin cậy giao dịch càng cao; đó là lý do các dịch vụ đợi vài xác nhận mới coi là xong.
Với PoS, Ethereum.org ghi muốn đảo ngược khối đã chốt, kẻ tấn công phải chấp nhận mất ít nhất một phần ba tổng ETH đặt cọc, nên tấn công không có lợi về kinh tế.
Lớp 4: chữ ký và khoá
Quyền sử dụng tài sản thuộc về người giữ khoá riêng.
Giao dịch được ký bằng khoá riêng, mọi nút kiểm chữ ký bằng khoá công khai. Mất hoặc lộ khoá riêng là mất quyền, mà chuỗi không hề bị phá. Xem bài seed phrase và ví nóng, ví lạnh.
Chuỗi an toàn, ứng dụng vẫn hỏng
Các vụ hack nổi tiếng không bẻ gãy cơ chế đồng thuận:
Vụ | Điều gì sai | Phần nào của chuỗi hỏng |
|---|---|---|
Wormhole, 02/02/2022 | Hợp đồng cầu nối xác thực sai, đúc 120.000 wETH (CertiK) | Mã ứng dụng |
Ronin, 23/03/2022 | 5 trên 9 validator của cầu nối bị kiểm soát, rút 173.600 ETH và 25,5 triệu USDC (Rekt) | Khoá và vận hành |
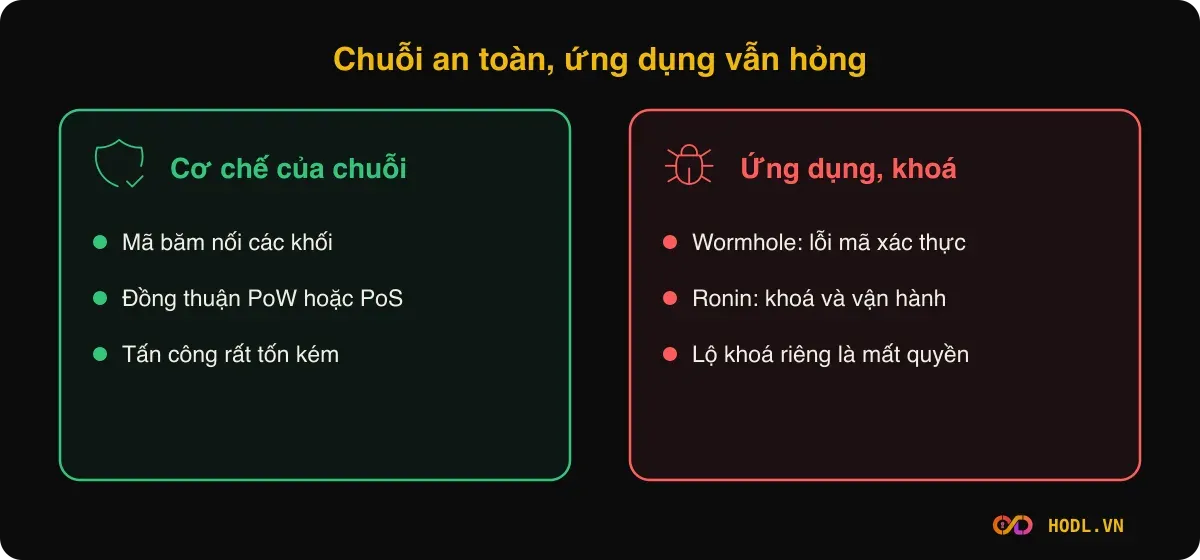
Chi tiết hai vụ ở bài lỗ hổng bảo mật cầu nối. Vì vậy bảo mật blockchain gồm cả kiểm toán hợp đồng và vệ sinh khoá của người dùng.
Các kiểu tấn công vào mạng
Một số tấn công nhắm vào chính mạng ngang hàng:
- Sybil attack: một kẻ tạo nhiều danh tính giả để lấn át.
- Eclipse attack: cô lập một nút để đưa dữ liệu sai.
- Replay attack: phát lại giao dịch hợp lệ trên chuỗi khác.
- Tấn công 51% như đã nói ở trên.
Mạng càng nhỏ, tập thợ đào hoặc validator càng ít thì mức đầu tư để tấn công càng thấp.
Cách làm: đánh giá một chuỗi
- Xem số lượng nút và validator, mức độ tập trung, ai nắm nhiều nhất.
- Xem chuỗi đã chạy bao lâu và đã qua sự cố nào.
- Với giao dịch lớn, đợi đủ số xác nhận hoặc đến khi khối được chốt.
- Đừng đánh đồng "chuỗi an toàn" với "ứng dụng an toàn": kiểm báo cáo kiểm toán.
- Tự giữ khoá cẩn thận, xem trang trụ bảo mật tiền mã hóa.
Học tiếp trong khoá Crypto
Các bài học liên quan trong Khoá học Crypto của HODL.VN:
- Blockchain là gì: sổ chung nối khối bằng mã băm
- Hàm băm (hash) là gì: dấu vân tay của dữ liệu
- Sổ cái phân tán là gì: cuốn sổ chung của Bitcoin
Câu hỏi thường gặp
Blockchain có thể bị hack không?
Cơ chế đồng thuận của chuỗi lớn rất tốn kém để tấn công, nhưng ứng dụng, ví và cầu nối chạy trên chuỗi thì bị hack thường xuyên.
Tấn công 51% là gì?
Là khi một bên nắm hơn một nửa sức mạnh đào nên viết lại được các khối gần nhất. Theo Ethereum.org, chi phí này rất lớn.
PoS an toàn hơn PoW?
Hai cơ chế dựa trên hai thứ đắt khác nhau (tính toán và tài sản đặt cọc). Không có kết luận chung; mỗi cơ chế có điểm yếu riêng.
Vì sao đợi nhiều xác nhận?
Mỗi khối mới chồng lên làm giao dịch khó đảo ngược hơn, nên độ tin cậy tăng theo số khối.
Dữ liệu trên blockchain có thể bị sửa không?
Về thực tế rất khó vì mã băm nối các khối và chi phí viết lại lịch sử. Tuy vậy bản ghi chỉ đúng nếu thông tin đưa vào đúng từ đầu.
Duyệt bởi Ban biên tập HODL.VN · Cập nhật 09/11/2026
Ứng dụng HODL
Tải app HODL
Bảng giá, cảnh báo giá và bài phân tích ngay trên điện thoại.
