
Tấn công mạo nhận (Sybil attack) là gì
Nội dung bài9 phần
Độ khó: Trung cấp
Trong một cuộc bỏ phiếu, mỗi người một phiếu là công bằng, miễn là mỗi phiếu thật sự đến từ một người. Sybil attack (tấn công mạo nhận) phá giả định đó: một kẻ tạo ra hàng trăm danh tính giả để có hàng trăm phiếu. Mạng blockchain không có cơ quan cấp danh tính, nên đây là vấn đề nền tảng phải giải quyết.
Nội dung chỉ nhằm giải thích kiến thức, không phải khuyến nghị đầu tư.
Điểm chính
- Sybil attack là việc một thực thể tạo nhiều danh tính để áp đảo hệ thống dựa vào số đông.
- Bài báo của John Douceur năm 2002 chứng minh: không có cơ quan xác thực tập trung thì hầu như không thể ngăn hoàn toàn.
- Bitcoin chống Sybil bằng proof of work: quyền biểu quyết tính theo sức tính toán chứ không theo số danh tính.
- Mạng ẩn danh Tor năm 2014 từng bị một nhóm khoảng 115 relay đáng ngờ cùng lúc tham gia.
Tên gọi và định nghĩa
Douceur đặt tên theo "Sybil", cuốn sách năm 1973 của F. R. Schreiber về một bệnh nhân có nhiều nhân cách. Ông viết bài trong khi làm việc tại Microsoft Research, trình bày ở hội thảo IPTPS năm 2002.
Ý tưởng: khi một hệ thống ngang hàng chỉ thấy các danh tính, nó không biết hai danh tính có cùng một chủ hay không. Hệ thống thường lặp lại một việc ở nhiều bên để chống lỗi. Nếu cả những bên đó thực ra là một kẻ, sự dự phòng vô nghĩa.
Ví dụ số: bỏ phiếu theo danh tính
Một mạng có 100 người thật, mỗi người một danh tính, quy tắc là bên nào trên 50% phiếu thì thắng.
Kịch bản | Phiếu thật | Phiếu giả | Tỷ lệ của kẻ tấn công |
|---|---|---|---|
Không bị tấn công | 100 | 0 | 0% |
Kẻ tấn công tạo 50 danh tính giả | 100 | 50 | 33% |
Kẻ tấn công tạo 101 danh tính giả | 100 | 101 | 50,2% (thắng) |
Chi phí tạo danh tính giả gần bằng 0 là vấn đề. Chỉ cần tạo thêm một con số lớn hơn số người thật là thắng, không cần phá bất kỳ mật mã nào.
Cách Bitcoin chống Sybil
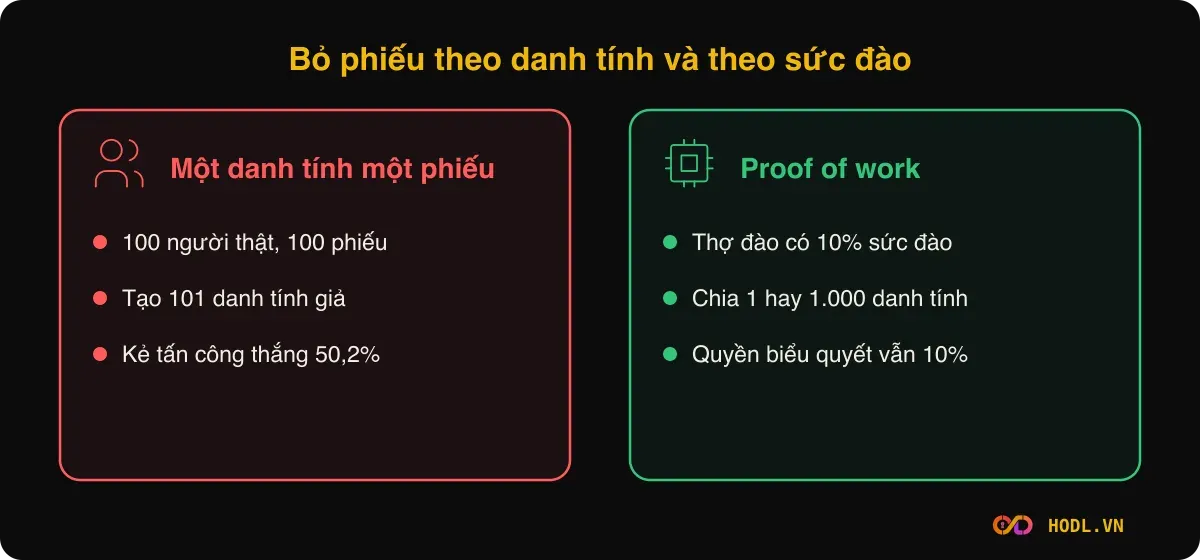
Whitepaper Bitcoin viết rõ: nếu quyết định theo "một địa chỉ IP một phiếu", nó có thể bị chiếm bởi bất kỳ ai cấp phát được nhiều IP. Proof-of-work về bản chất là "một CPU một phiếu".
Ví dụ số. Một thợ đào có 10% tổng sức đào. Dù chia 10% đó thành 1 danh tính hay 1.000 danh tính, tổng quyền biểu quyết của họ vẫn là 10%.
Cách chia | Số danh tính | Quyền biểu quyết |
|---|---|---|
Một danh tính | 1 | 10% |
Nghìn danh tính | 1.000 | 10% |
Tạo thêm danh tính không có lợi, vì quyền lực đến từ thứ tốn tiền thật là phần cứng và điện năng. Các cơ chế khác như proof of stake dựa vào cùng ý tưởng nhưng thay chi phí đó bằng tài sản bị khóa. Chi tiết hơn ở bài blockchain bảo mật nhờ đâu.
Các cách chống Sybil khác
Cách | Chi phí với kẻ tấn công | Điểm yếu |
|---|---|---|
Cơ quan xác thực tập trung (xác minh danh tính thật) | Phải có giấy tờ thật | Cần tin vào cơ quan đó; Douceur coi đây là cách duy nhất có thể chắc chắn |
Web of trust, người này bảo lãnh người kia | Cần được người thật bảo lãnh | Chính Douceur cho rằng Sybil có thể làm hỏng khâu đầu tiên của chuỗi bảo lãnh |
Proof of work | Phần cứng và điện năng | Tốn năng lượng |
Proof of stake | Tài sản phải khóa | Phụ thuộc vào cách phân phối tài sản |
Với web of trust, xem thêm bài PGP là gì.
Vụ Tor năm 2014
Tor là mạng chuyển tiếp ẩn danh, gồm các relay do tình nguyện viên vận hành. Ngày 30/07/2014, Tor Project công bố một nhóm relay đã tham gia mạng từ 30/01/2014 và bị gỡ vào 04/07/2014.
- Khoảng 115 relay nhanh, không phải relay thoát, đặt trong hai dải địa chỉ 50.7.0.0/16 và 204.45.0.0/16.
- Chúng chiếm khoảng 6,4% năng lực làm Guard (relay đầu vào) của mạng.
- Nhóm này gửi tín hiệu qua các lệnh "relay" và "relay early" để suy ra những người dùng truy cập một dịch vụ ẩn nhất định.
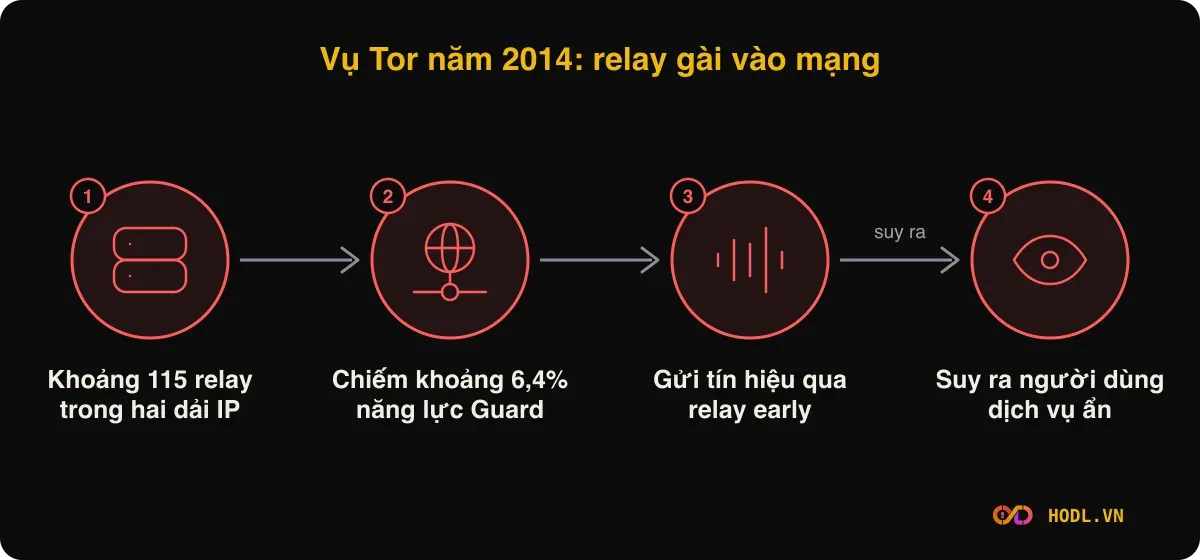
Tor Project mô tả đây là sự kết hợp của hai kiểu: traffic confirmation và Sybil. Đây là ví dụ cho thấy chỉ cần một tỷ lệ nhỏ danh tính được gài vào đúng vị trí cũng đủ gây hại.
Sybil trong thế giới crypto
- Với node: kẻ tấn công cần nhiều địa chỉ IP để thực hiện eclipse attack.
- Với CoinJoin: một thực thể có thể giả làm nhiều người tham gia để theo dõi người thật trong cùng giao dịch, xem coin mixing và CoinJoin.
- Với phần thưởng theo ví: nhiều chương trình chia thưởng theo số ví, nên có người tạo nhiều ví để nhận nhiều lần. Dự án phải thiết kế điều kiện đủ chặt để phần thưởng đến đúng người dùng thật.
Hệ thống nào dễ bị Sybil
Checklist đánh giá nhanh một dự án:
- [ ] Quyền biểu quyết hoặc phần thưởng có tính theo số danh tính, số ví hay không?
- [ ] Tạo thêm danh tính có tốn chi phí thật không?
- [ ] Có cơ chế khóa tài sản hoặc yêu cầu sức tính toán không?
- [ ] Dự án có công bố cách họ phát hiện và xử lý tài khoản trùng không?
Học tiếp trong khoá Crypto
Các bài học liên quan trong Khoá học Crypto của HODL.VN:
Câu hỏi thường gặp
Sybil attack khác eclipse attack thế nào?
Sybil là tạo nhiều danh tính giả để có số đông. Eclipse là cô lập một node cụ thể. Eclipse thường cần Sybil để có đủ địa chỉ thực hiện.
Có cách nào chặn Sybil hoàn toàn không?
Theo Douceur, nếu không có cơ quan xác thực tập trung thì không, trừ khi có giả định phi thực tế về nguồn lực của kẻ tấn công. Thực tế là làm cho việc tạo danh tính giả tốn kém.
Vì sao proof of work chống được Sybil?
Vì quyền lực tính theo sức tính toán, thứ không thể nhân đôi chỉ bằng cách tạo thêm danh tính.
Sybil attack có đánh cắp tiền không?
Không trực tiếp. Nó phá giả định về số đông, rồi mới mở đường cho các tấn công khác như làm lệch bỏ phiếu hoặc theo dõi người dùng.
Duyệt bởi Ban biên tập HODL.VN · Cập nhật 09/11/2026
Ứng dụng HODL
Tải app HODL
Bảng giá, cảnh báo giá và bài phân tích ngay trên điện thoại.
