
Chữ ký ngưỡng (TSS) và MPC là gì
Nội dung bài9 phần
Độ khó: Nâng cao
Chữ ký ngưỡng (threshold signature scheme, TSS) cho một nhóm cùng tạo ra chữ ký hợp lệ mà không ai nắm toàn bộ khoá riêng, thuộc họ tính toán nhiều bên (MPC). Bài giải thích bằng ví dụ số, điểm khác multisig và cả rủi ro đã xảy ra. Nội dung chỉ nhằm giải thích kiến thức, không phải khuyến nghị đầu tư.
Điểm chính
- TSS dùng mật mã để nhiều bên cùng ký ra một chữ ký thường, chuỗi khối không biết có nhiều bên.
- Khác chia sẻ bí mật kiểu Shamir, TSS ký mà không cần ghép lại khoá đầy đủ.
- Multisig kiểm tra nhiều chữ ký trên chuỗi, TSS xử lý ngoài chuỗi.
- Giao thức mới, phức tạp: năm 2023 một lỗ hổng cho phép trích khoá ở các cài đặt GG18 và GG20.
Nhắc lại: chữ ký số và khoá riêng
Khi chuyển tiền, ví dùng khoá riêng tạo ra chữ ký, mạng dùng khoá công khai kiểm tra chữ ký. Ai có khoá riêng là chi được tiền. Điểm yếu của mô hình một khoá: khoá nằm ở một nơi, bị lộ hay bị mất là hết.
Có hai hướng chia quyền: đặt quy tắc nhiều chữ ký trên chuỗi, đó là ví đa chữ ký, hoặc chia bản thân khoá bằng mật mã, đó là TSS.
Ví dụ số: chia bí mật kiểu Shamir
Để hiểu ý tưởng "chia khoá", xét ví dụ đơn giản hoá. Bí mật là số 5, cần 2 trong 3 bên để khôi phục. Chọn một đường thẳng cắt trục tung tại 5, ví dụ y = 5 + 2x, rồi phát ba điểm: bên 1 giữ (1; 7), bên 2 giữ (2; 9), bên 3 giữ (3; 11).
- Hai điểm bất kỳ xác định đúng một đường thẳng. Từ (1; 7) và (2; 9): độ dốc là (9 − 7) ÷ (2 − 1) = 2, suy ra y = 5 + 2x và bí mật là 5.
- Một điểm đơn lẻ không đủ. Qua điểm (1; 7) có vô số đường thẳng, ứng với vô số bí mật khả dĩ.
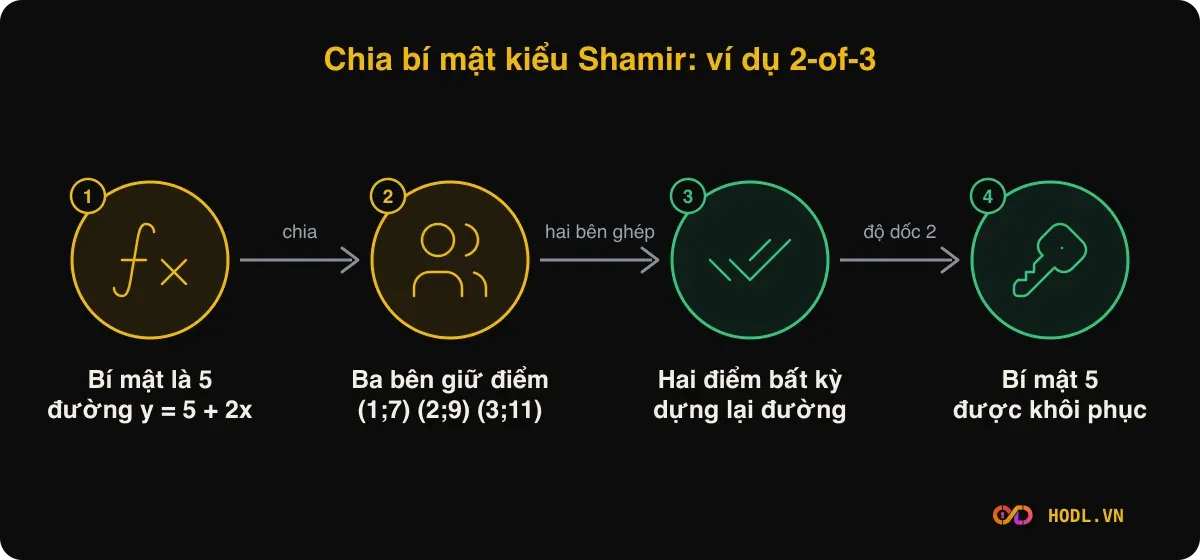
Thực tế dùng số học trên trường hữu hạn thay cho số thực để một phần riêng lẻ không để lộ chút thông tin nào. Ví dụ này chỉ minh hoạ nguyên lý ngưỡng 2-of-3.
Điểm khác biệt của TSS
Chia bí mật kiểu trên có nhược điểm: lúc ký, phải gom các phần lại để dựng ra khoá đầy đủ, và khoảnh khắc đó khoá nằm trọn ở một máy. TSS tránh bước này. Mỗi bên dùng phần của mình cùng trao đổi thông điệp với các bên khác, và kết quả là một chữ ký hợp lệ mà không có bên nào, kể cả lúc ký, thấy khoá đầy đủ.
Việc tạo khoá có hai kiểu. Với "trusted dealer", một bên tạo khoá rồi chia phần nên bên đó từng thấy khoá. Với tạo khoá phân tán (DKG), các bên cùng sinh khoá và không ai thấy toàn bộ.
TSS và multisig so sánh
Tiêu chí | Multisig | TSS |
|---|---|---|
Nơi kiểm tra | Trên chuỗi, theo quy tắc của địa chỉ | Ngoài chuỗi, chuỗi chỉ thấy một chữ ký thường |
Hiển thị cấu hình | Lộ số khoá và ngưỡng M | Không lộ cấu hình nhóm |
Phí | Nhiều chữ ký hơn nên thường tốn hơn | Một chữ ký, phí như giao dịch thường |
Tính tương thích | Phụ thuộc chuỗi có hỗ trợ không | Hoạt động với chuỗi chỉ biết một khoá |
Độ trưởng thành | Chuẩn từ lâu, dễ kiểm tra | Giao thức mới hơn, cần kiểm toán kỹ |
Khôi phục | Cần các khoá và cấu hình | Cần đủ phần khoá theo ngưỡng, quy trình do nhà cung cấp quy định |
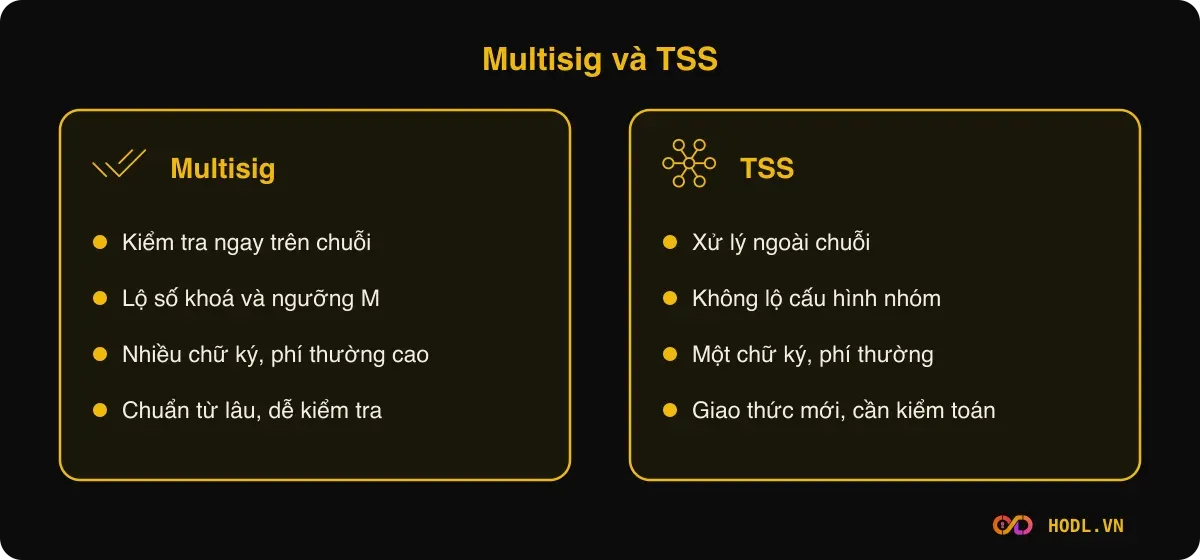
Hai kỹ thuật có thể bổ sung nhau, không có cái nào luôn tốt hơn. TSS gọn hơn trên chuỗi, multisig dễ kiểm chứng công khai hơn.
Hai chuẩn đáng biết
FROST (RFC 9591, 06/2024). Đây là giao thức chữ ký ngưỡng Schnorr hai vòng do nhóm nghiên cứu công bố qua IRTF, ở dạng tài liệu thông tin chứ không phải chuẩn Internet. Chữ ký tạo ra kiểm tra như chữ ký của một người ký. RFC nêu rõ vài giới hạn: không bảo đảm "robustness", nghĩa là một bên cố tình không hợp tác có thể làm nhóm không ký được; nonce phải mới và không bao giờ dùng lại vì dùng lại có thể lộ toàn bộ khoá; và không an toàn trước máy tính lượng tử.
MuSig2 (BIP 327, 03/2022). Cũng tạo chữ ký Schnorr thường từ nhiều khoá, nhưng theo chính tài liệu, nó là n-of-n chứ không phải ngưỡng t-of-n. Nghĩa là cần mọi bên ký. Đây là điều dễ nhầm khi nghe gọi chung "chữ ký tổng hợp".
Rủi ro thực tế: lỗ hổng năm 2023
TSS không miễn nhiễm với lỗi cài đặt. Ngày 09/08/2023, Fireblocks công bố lỗ hổng mã CVE-2023-33241 ảnh hưởng hai giao thức ECDSA ngưỡng được dùng rộng rãi là GG18 và GG20. Họ xác nhận lỗi từ trước 05/05/2023 và thông báo kín cho hơn 10 nhà cung cấp trong 90 ngày trước khi công bố.
Theo báo cáo, kẻ tấn công có thể trích xuất toàn bộ khoá riêng bằng cách gửi những tham số được dựng sẵn trong lúc tạo khoá hoặc ký. Ở một kịch bản, khoảng 16 lượt tương tác là đủ để lấy khoá. Nhiều thư viện mã nguồn mở bị ảnh hưởng, một số đã được vá, còn ít nhất một thư viện không còn được bảo trì và không có bản vá.
Bài học: TSS an toàn khi cài đặt đúng và được kiểm toán, không tự động an toàn chỉ vì dùng toán học tiên tiến. Chủ đề kiểm toán ở bài kiểm toán hợp đồng thông minh, và rủi ro khi mật mã được cài sai ở bài formal verification.
Khi nào gặp TSS
Người dùng cá nhân thường gặp TSS dưới dạng ví MPC của một nhà cung cấp: khoá được chia giữa điện thoại và máy chủ nhà cung cấp, đôi khi thêm một bản sao lưu. Cách này không có cụm từ khôi phục 12 từ quen thuộc, nên việc khôi phục phụ thuộc quy trình của nhà cung cấp. Cần đọc kỹ ai giữ phần nào của khoá và khôi phục ra sao khi nhà cung cấp ngừng hoạt động.
Về tự lưu ký truyền thống, xem ví cứng là gì và seed phrase là gì.
Học tiếp trong khoá Crypto
Các bài học liên quan trong Khoá học Crypto của HODL.VN:
- Chữ ký số trong Bitcoin: ký mà không lộ khoá riêng
- Ví tiền mã hoá là gì: khoá riêng, khoá công khai, địa chỉ
Câu hỏi thường gặp
TSS và MPC là một à?
Không hẳn. MPC là họ kỹ thuật cho nhiều bên cùng tính một hàm mà không lộ dữ liệu riêng. TSS là ứng dụng của MPC vào việc tạo khoá và ký chung.
TSS có thay thế ví đa chữ ký không?
Không hoàn toàn. TSS gọn hơn trên chuỗi và hoạt động với chuỗi chỉ hỗ trợ một khoá, nhưng multisig dễ kiểm tra công khai và đã dùng lâu hơn.
Ví TSS có cần cụm từ khôi phục không?
Tuỳ thiết kế. Nhiều ví TSS không dùng cụm từ khôi phục kiểu BIP 39 mà dựa vào các phần khoá cùng quy trình của nhà cung cấp, nên cần hiểu quy trình đó trước khi gửi tiền.
Nếu một bên trong nhóm ngừng phản hồi thì sao?
Với FROST, RFC nói rõ giao thức không bảo đảm robustness: một bên không hợp tác có thể làm nhóm không ký được. Vì vậy cần có phương án dự phòng khi thiết kế.
Duyệt bởi Ban biên tập HODL.VN · Cập nhật 09/11/2026
Ứng dụng HODL
Tải app HODL
Bảng giá, cảnh báo giá và bài phân tích ngay trên điện thoại.
